آمادهسازی تنانت برای مایکروسافت کوپایلت: چارچوب راهبردی حاکمیت و امنیت دادهها
Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security
استقرار موفقیتآمیز مایکروسافت کوپایلت نیازمند آمادهسازی دقیق تنانت، ممیزی دسترسیها و پیادهسازی معماری اعتماد صفر است. این مقاله جامع به بررسی عمیق شاخص معنایی، جلوگیری از اشتراکگذاری بیش از حد، و نقش حیاتی مایکروسافت پرویو در حاکمیت دادههای سازمانی میپردازد.
آمادهسازی تنانت برای مایکروسافت کوپایلت: چارچوب راهبردی حاکمیت و امنیت دادهها
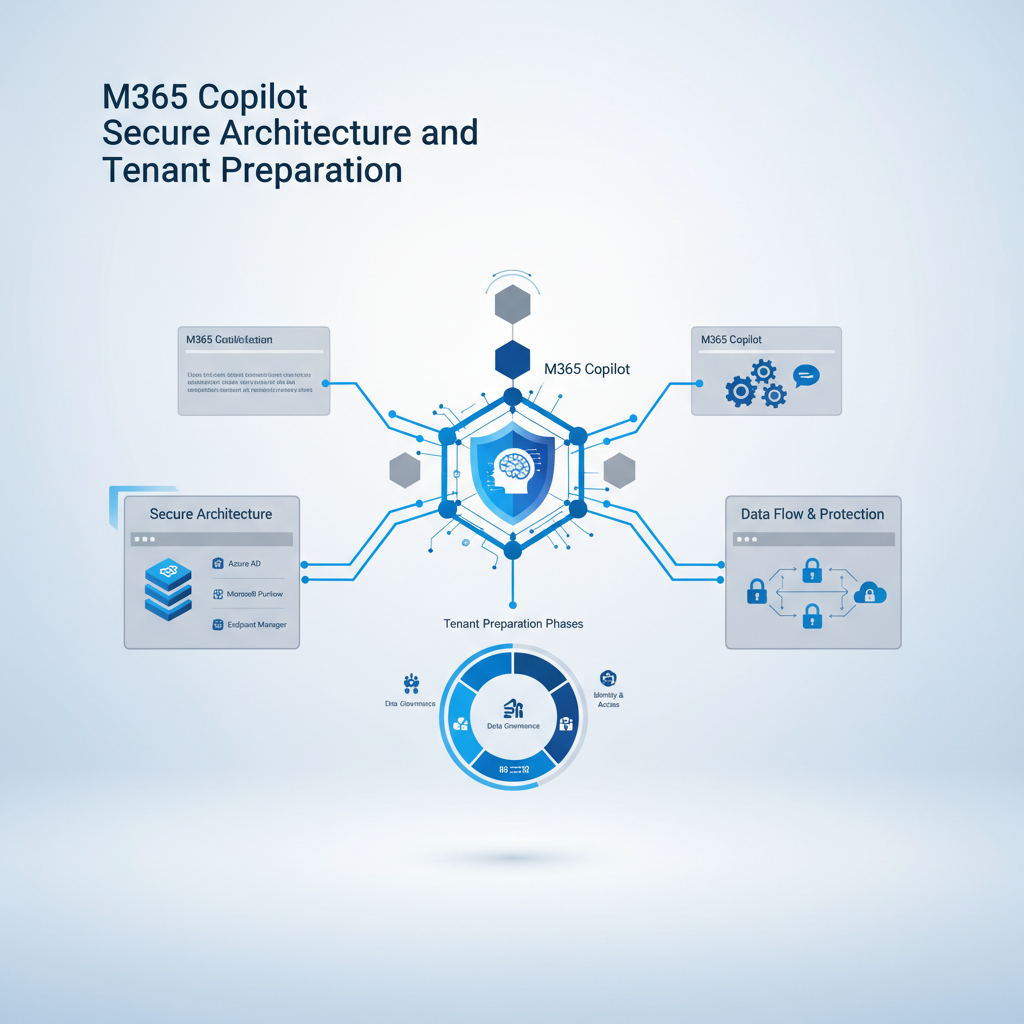
۱. مقدمه
هوش مصنوعی مولد (Generative AI) در حال تغییر دادن بنیادین نحوه کار، تعامل و تولید ارزش در سازمانهای مدرن است. در مرکز این تحول عظیم، مایکروسافت کوپایلت برای مایکروسافت ۳۶۵ (Copilot for Microsoft 365) قرار دارد؛ ابزاری قدرتمند که مستقیماً در برنامههای روزمره مانند Word، Excel، PowerPoint و Teams ادغام شده است. با این حال، قدرت بینظیر این دستیار هوشمند، نیازمند سطح جدیدی از حاکمیت دادهها و امنیت سایبری است.
استقرار کوپایلت تنها یک پروژه فعالسازی نرمافزاری نیست، بلکه یک دگردیسی کامل در نحوه مدیریت چرخه حیات دادهها محسوب میشود. از آنجا که کوپایلت میتواند به تمامی دادههایی که کاربر به آنها دسترسی دارد نفوذ کرده و آنها را استخراج کند، مفهوم حریم خصوصی و امنیت نیازمند بازنگری اساسی است. در این مقاله، ما یک چارچوب استراتژیک جامع برای آمادهسازی تنانت (Tenant) ارائه میدهیم تا مدیران فناوری اطلاعات (IT) بتوانند با خیالی آسوده، این فناوری تحولآفرین را در سازمان خود پیادهسازی کنند. تمرکز اصلی ما بر روی امنیت دادهها، ممیزی دسترسیها و بهرهگیری از ابزارهای قدرتمند مایکروسافت خواهد بود.
۲. بافت و پیشزمینه
برای درک اهمیت آمادهسازی تنانت، ابتدا باید تکامل جستجو و بازیابی اطلاعات در محیطهای سازمانی را بررسی کنیم. در گذشته، موتورهای جستجوی سازمانی عمدتاً بر اساس تطبیق کلیدواژهها (Keyword Matching) کار میکردند. این رویکرد به معنای آن بود که حتی اگر دادههای حساس به صورت گسترده در سازمان به اشتراک گذاشته میشدند، پیدا کردن آنها نیازمند جستجوی دقیق نام فایل یا محتوای خاص آن بود. این پدیده باعث ایجاد مفهومی به نام «امنیت از طریق گمنامی» (Security by Obscurity) شده بود.
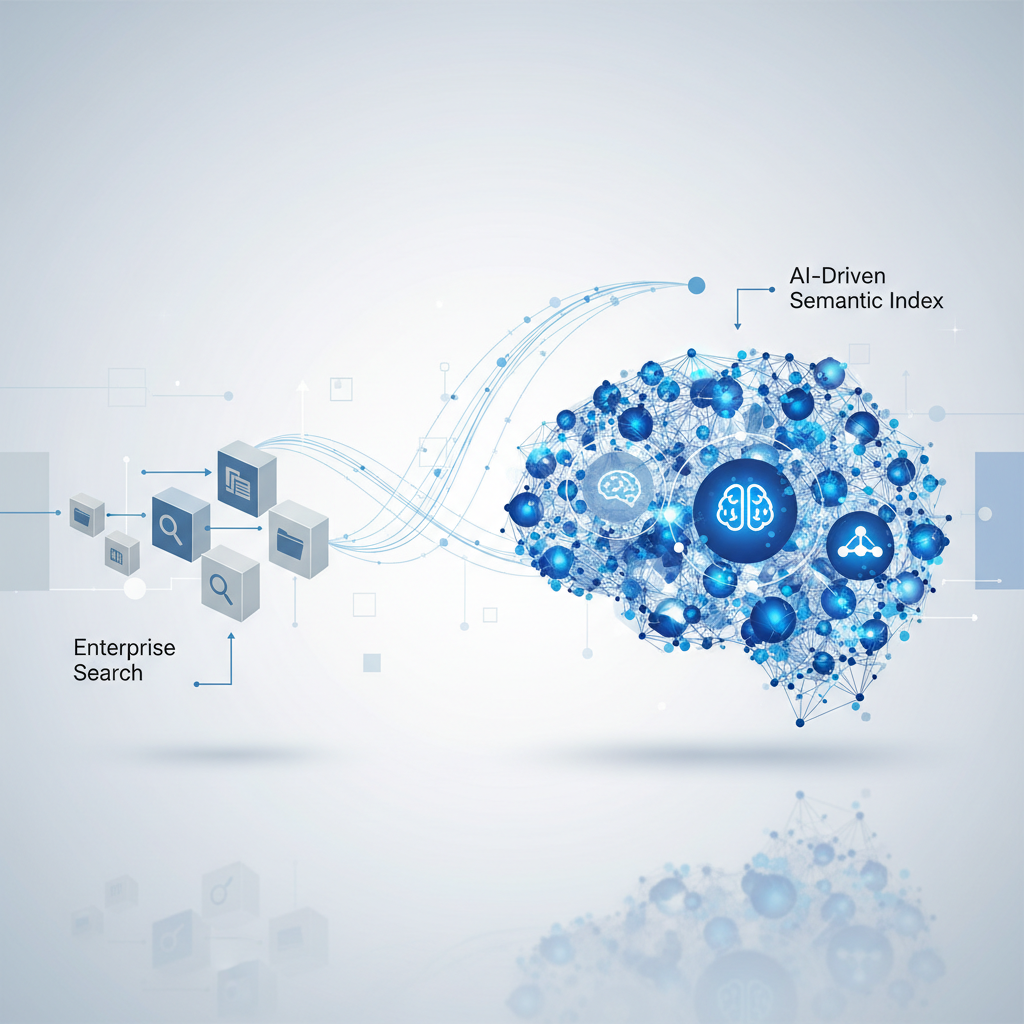
اما با ورود کوپایلت، این پارادایم به طور کامل تغییر کرده است. کوپایلت از قابلیتی به نام شاخص معنایی (Semantic Index) استفاده میکند که قادر است الگوها، زمینهها و ارتباطات پنهان بین دادهها، افراد و فعالیتها را درک کند.
«در عصر هوش مصنوعی، اشتراکگذاری بیش از حد دادهها (Over-sharing) دیگر یک ریسک پنهان نیست، بلکه یک آسیبپذیری فعال و فوری است که موتورهای هوش مصنوعی میتوانند در کسری از ثانیه آن را آشکار کنند.»
علاوه بر این، مدیران باید درک کنند که امنیت در سطح تنانت چگونه اعمال میشود. اصل حداقل دسترسی (Principle of Least Privilege) و مدل دسترسی به اندازه نیاز (Just-Enough-Access) دیگر توصیههایی برای بهبود امنیت نیستند، بلکه پیشنیازهای مطلق و الزامی پیش از فعالسازی هرگونه لایسنس کوپایلت به شمار میآیند. اگر کاربری به اشتباه به پوشه حقوق و دستمزد منابع انسانی در شیرپوینت (SharePoint) دسترسی داشته باشد، کوپایلت بدون هیچگونه تردیدی، آن اطلاعات را در پاسخ به سوالات ساده کاربر ارائه خواهد داد.
۳. جزئیات و تحلیل
در این بخش به بررسی عمیق و فنی جنبههای مختلف آمادهسازی تنانت میپردازیم. این موارد به عنوان ستون فقرات استراتژی حاکمیت داده در مایکروسافت ۳۶۵ عمل میکنند.
۳.۱. معماری فنی شاخص معنایی و زمینهسازی (The Technical Architecture of Semantic Index and Grounding)
قلب تپنده مایکروسافت کوپایلت، معماری پیچیدهای است که مدلهای زبانی بزرگ (LLMs) را با دادههای سازمانی شما متصل میکند. این اتصال از طریق فرآیندی به نام «زمینهسازی» (Grounding) و با استفاده از شاخص معنایی انجام میشود. شاخص معنایی صرفاً یک پایگاه داده متنی نیست؛ بلکه یک پایگاه داده برداری (Vector Database) است که میلیاردها نقطه داده را در گراف مایکروسافت (Microsoft Graph) نقشهبرداری میکند.
هنگامی که کاربری یک پرامپت (Prompt) را وارد میکند، مراحل زیر طی میشود:
- ابتدا پرامپت کاربر توسط گراف مایکروسافت دریافت شده و از فیلترهای امنیتی عبور میکند.
- سپس، موتور جستجوی معنایی، اسناد، ایمیلها و مکالماتی را که کاربر حق دسترسی به آنها را دارد، شناسایی و استخراج میکند.
- این دادههای سازمانی به پرامپت اولیه متصل (Ground) میشوند تا محتوای غنیشده به مدل زبانی ارسال شود.
- در نهایت، مدل زبانی بر اساس این اطلاعات دقیق و محلی، پاسخی تولید میکند که کاملاً متناسب با بافت سازمانی است.
- تمام این مراحل در داخل مرز سرویس (Service Boundary) مایکروسافت انجام میشود.
یکی از مهمترین نگرانیهای مدیران امنیت، نشت دادهها به مدلهای جهانی است. مایکروسافت به صراحت تضمین کرده است که دادههای تعاملی (Interaction Data)، پرامپتها و دادههای سازمانی به هیچ وجه برای آموزش مدلهای پایه جهانی OpenAI استفاده نمیشوند.
۳.۲. ممیزی دسترسیها: جلوگیری از اشتراکگذاری بیش از حد در عصر هوش مصنوعی
همانطور که پیشتر اشاره شد، بزرگترین تهدید امنیتی در زمان استقرار کوپایلت، هکرهای خارجی نیستند؛ بلکه دسترسیهای بیش از حد درونسازمانی است. بسیاری از سازمانها دارای سالها داده انباشته در پلتفرمهایی مانند SharePoint و OneDrive هستند. در این میان، استفاده از گروههای کاربری گسترده به یک عادت مخرب تبدیل شده است.
یکی از خطرناکترین مجوزهای موروثی (Legacy Permissions)، گروه Everyone except external users (همه به جز کاربران خارجی) است. مدیران IT اغلب در گذشته برای سادگی کار، سایتهای اینترانت یا پوشههای عمومی را با این گروه به اشتراک گذاشتهاند. کوپایلت میتواند به راحتی تمامی محتوای دارای این برچسب را ایندکس کرده و به هر کاربری نمایش دهد.
برای جلوگیری از این فاجعه، پیادهسازی معماری اعتماد صفر (Zero Trust) و مدل JEA (Just-Enough-Access) الزامی است. این مدل تضمین میکند که کاربران تنها به اطلاعاتی دسترسی دارند که برای انجام وظایف فعلی خود به آن نیازمندند.
گامهای عملی برای ممیزی دسترسیها:
- شناسایی ریسک: استفاده از ابزارهای گزارشدهی شیرپوینت (Data Access Governance Reports) برای شناسایی سایتهایی که بیشترین میزان اشتراکگذاری عمومی را دارند.
- تحلیل دسترسیها: بررسی لینکهای اشتراکگذاری منقضی نشده (مانند Anyone with the link) و حذف آنها.
- مدیریت پیشرفته شیرپوینت: استفاده از لایسنس SharePoint Advanced Management (SAM) برای محدود کردن دسترسی به سایتها تنها برای گروههای امنیتی خاص (Restricted Access Control).
- چرخه حیات سایت: پیادهسازی سیاستهای انقضای گروههای مایکروسافت ۳۶۵ برای بایگانی خودکار سایتهای غیرفعال.
- آموزش کاربران: ارتقای آگاهی پرسنل در خصوص نحوه صحیح استفاده از سطوح دسترسی در OneDrive و Teams.
«ممیزی دسترسیها پیش از فعالسازی کوپایلت، مانند بررسی سیستم ترمز خودرو پیش از ارتقای موتور آن است؛ بدون ترمزهای قوی (کنترل دسترسی)، سرعت بالاتر (هوش مصنوعی) تنها به تصادفات فاجعهبارتری منجر خواهد شد.»
۳.۳. یکپارچهسازی مایکروسافت پرویو (Microsoft Purview) برای برچسبگذاری خودکار دادهها
ممیزی دسترسیها به تنهایی کافی نیست. برای داشتن یک استراتژی دفاعی چندلایه (Defense-in-Depth)، سازمانها باید سیستم حفاظت از اطلاعات مایکروسافت پرویو (Microsoft Purview Information Protection) را مستقر کنند. پرویو به عنوان مغز متفکر حاکمیت داده عمل میکند و به شما اجازه میدهد تا دادههای حساس را در لحظه ایجاد، شناسایی، برچسبگذاری و محافظت کنید.
کوپایلت به طور کامل با برچسبهای حساسیت (Sensitivity Labels) یکپارچه است. این یعنی اگر سندی دارای برچسب «فوق محرمانه» (Highly Confidential) باشد و حقوق استخراج (Extract Rights) در آن سلب شده باشد، کوپایلت محدودیتهای زیر را اعمال میکند:
- جلوگیری از نشت اطلاعات: کوپایلت ممکن است بتواند محتوای سند را خلاصه کند، اما به کاربر اجازه کپی کردن پاسخ تولید شده را به خارج از محیط محافظت شده نمیدهد.
- توارث برچسبها (Label Inheritance): اگر کوپایلت از چند منبع مختلف برای تولید پاسخ استفاده کند، فایل یا محتوای تولید شده نهایی، سختگیرانهترین برچسب موجود در میان منابع را به ارث میبرد.
- رمزنگاری (Encryption): اسنادی که توسط پرویو رمزنگاری شدهاند، تنها در صورتی توسط کوپایلت برای یک کاربر پردازش میشوند که کاربر کلید گشایش آن رمز (مجوز RMS) را در لحظه در اختیار داشته باشد.
قابلیتهای کلیدی پرویو برای پشتیبانی از هوش مصنوعی:
- برچسبگذاری خودکار (Auto-labeling): استفاده از طبقهبندهای قابل آموزش (Trainable Classifiers) برای شناسایی خودکار اسناد مالی، قراردادها و کدهای منبع.
- تطابق دقیق دادهها (Exact Data Match): محافظت از لیستهای خاص مشتریان یا شمارههای ملی که نباید در پاسخهای تولیدی نمایش داده شوند.
- جلوگیری از نشت دادهها (DLP): مانیتورینگ خروج اطلاعات حساس از طریق پرامپتهای کاربران به سیستمهای متفرقه.
- مدیریت ریسک داخلی (Insider Risk Management): شناسایی رفتارهای غیرعادی، مانند کاربری که ناگهان از کوپایلت میخواهد تمام قراردادهای کاری مدیران ارشد را دانلود یا خلاصه کند.

۴. جدول مقایسه
برای درک بهتر تفاوتها و قابلیتهای امنیتی، جداول زیر مقایسههای دقیقی از معماری و پیکربندیهای مختلف ارائه میدهند.
جدول ۱: مقایسه جستجوی سنتی سازمانی و شاخص معنایی کوپایلت
| ویژگی فنی / عملکردی | جستجوی کلیدواژهای سنتی (Traditional Search) | معماری کوپایلت و شاخص معنایی (Semantic Index) | |---|---|---| | تکنولوژی پایه | تطبیق لغوی (Lexical Matching) و متادیتا | پایگاه داده برداری (Vector) و تعبیههای ریاضی (Embeddings) | | درک بافت سازمانی | بسیار محدود - جستجوی ایزوله در بین فایلها | بسیار بالا - درک عمیق ارتباطات گراف بین افراد، جلسات و ایمیلها | | مدیریت دسترسی و امنیت | بررسی مجوز تنها در لحظه کلیک روی لینک | فیلترینگ امنیتی پیشگیرانه (Pre-filtering) بر اساس اصل حداقل دسترسی | | نوع خروجی ارائهشده | صرفاً لیستی از لینکها به اسناد مرتبط | تولید محتوای جدید (Generative) با استناد (Citations) به منابع | | مدت زمان بهینهسازی | ایندکسسازی خطی با تاخیر کم | نیازمند زمان پردازش اولیه (تا ۲۸ روز برای تنانتهای بزرگ) |
جدول ۲: تاثیر برچسبهای مایکروسافت پرویو بر رفتار کوپایلت
| برچسب حساسیت (Purview Label) | وضعیت رمزنگاری (Encryption Status) | رفتار مجاز کوپایلت (Copilot Behavior) | مجوزهای استخراج کاربر (Export Rights) | |---|---|---|---| | عمومی (Public) | رمزنگاری نشده | خواندن کامل، خلاصهسازی، ترکیب بدون محدودیت با سایر دادهها | بدون هیچگونه محدودیت کپی/پیست | | داخلی سازمان (General) | بدون رمزنگاری (یا رمزنگاری پایه) | دسترسی کامل برای پرسنل مجاز درون سازمان | محدود به اکوسیستم داخلی (بسته به سیاست DLP) | | محرمانه (Confidential) | بله (مبتنی بر گروه / نقش) | خلاصهسازی تنها در صورت داشتن کلید فعال (Active Key) توسط کاربر | جلوگیری از کپی مستقیم پاسخهای حاوی این دادهها | | فوق محرمانه (Highly Confidential) | بله (الزامی و سختگیرانه) | حفظ شدید برچسب در محتوای خروجی (توارث برچسب)، محدودیت ادغام | مسدود شده به طور کامل (No Extract/No Forward) |
جدول ۳: مدلهای دسترسی به دادهها
| شاخصه امنیتی | مدل سنتی مدیریت دسترسی (Legacy) | مدل معماری اعتماد صفر (Zero Trust) برای AI | |---|---|---| | دامنه اشتراکگذاری | استفاده گسترده از گروه 'همه به جز کاربران خارجی' | اشتراکگذاری انحصاری بر پایه گروههای امنیتی پویا | | طول عمر دسترسی | دائمی (Standing Access) برای تمامی کاربران | دسترسی موقت (Just-in-Time) با استفاده از PIM | | ممیزی و بازبینی | سالانه، دستی و مبتنی بر تیکتینگ | پیوسته، خودکار و هوشمند با استفاده از Data Access Governance |
۵. سوالات متداول
در روند استقرار کوپایلت، مدیران فناوری اطلاعات همواره با پرسشهای متعددی روبرو میشوند. در این بخش به ۸ سوال پرتکرار و حیاتی پاسخ داده شده است:
-
آیا مایکروسافت از دادههای سازمانی ما و پرامپتهای کاربران برای آموزش مدلهای زبانی بزرگ (LLM) پایه خود استفاده میکند؟ خیر. مایکروسافت متعهد است که هیچ بخشی از دادههای تعاملی مشتریان (از جمله پرامپتها، پاسخها و فایلهای سازمانی) برای آموزش مدلهای پایه (Foundation Models) مانند GPT-4 استفاده نمیشود. تمام پردازشها در داخل مرز امنیتی مستاجر (Tenant Boundary) شما باقی میماند.
-
چگونه میتوانیم پیش از استقرار هوش مصنوعی، سایتها و فایلهایی که با گروه 'همه به جز کاربران خارجی' به اشتراک گذاشته شدهاند را پیدا کنیم؟ بهترین روش استفاده از گزارشهای Data Access Governance (DAG) در ادمین سنتر شیرپوینت است. همچنین میتوانید با اجرای اسکریپتهای PowerShell، سایتهایی که دارای گروه هدف
Everyone except external usersهستند را استخراج و ممیزی کنید. -
آیا برای استفاده از کوپایلت، پیادهسازی کامل مایکروسافت پرویو (Microsoft Purview) از روز اول الزامی است؟ الزامی نیست، اما به شدت توصیه میشود. کوپایلت بر اساس مجوزهای شیرپوینت و گراف کار میکند، اما بدون قابلیتهای محافظت اطلاعات (MIP) پرویو، شما نمیتوانید از نشت درونسازمانی دادههای بسیار حساس جلوگیری کنید. پرویو لایه نهایی دفاعی شماست.
-
تفاوت اصلی بین جستجوی سازمانی سنتی و شاخص معنایی در چیست؟ جستجوی سنتی تنها کلمات را تطبیق میدهد، اما شاخص معنایی (Semantic Index) مفاهیم و ارتباطات را درک میکند. برای مثال، اگر کلمه "پروژه آلفا" را جستجو کنید، شاخص معنایی میفهمد که کدام افراد در این پروژه درگیرند و ایمیلهای مرتبط آنها را نیز استخراج میکند، حتی اگر مستقیماً کلمه آلفا در آنها ذکر نشده باشد.
-
فرآیند تولید و ساخت شاخص معنایی (Semantic Indexing) برای یک تنانت چقدر زمان میبرد؟ این زمان به حجم دادههای سازمان بستگی دارد. برای تنانتهای کوچک تا متوسط، این فرآیند ممکن است بین ۳ تا ۷ روز طول بکشد، اما برای سازمانهای بزرگ با ترابایتها داده، این پردازش اولیه ممکن است تا ۲۸ روز زمان ببرد.
-
اگر کاربری از کوپایلت بخواهد یک فایل فوق محرمانه (Highly Confidential) را خلاصه کند، نرمافزار چگونه واکنش نشان میدهد؟ اگر کاربر طبق تنظیمات اکتیو دایرکتوری و پرویو، مجوز باز کردن فایل را داشته باشد، کوپایلت آن را خلاصه میکند. اما سند تولید شده توسط کوپایلت به صورت خودکار برچسب «فوق محرمانه» را به ارث میبرد و کاربر نمیتواند محتوای آن را در برنامههای محافظتنشده کپی کند.
-
چگونه میتوانیم اصل حداقل دسترسی (PoLP) را به صورت مقیاسپذیر برای هزاران کاربر پیادهسازی کنیم؟ شما باید به سمت کنترل دسترسی مبتنی بر ویژگی (ABAC) و گروههای پویا (Dynamic Groups) در Entra ID حرکت کنید. همچنین استفاده از Access Reviews برای بررسی دورهای دسترسی مدیران و کاربران به سایتهای حساس ضروری است.
-
آیا امکان دارد که فعالسازی کوپایلت را محدود به یک گروه خاص از مدیران کنیم تا پیش از عرضه عمومی، آن را تست کنیم؟ بله. تخصیص لایسنس کوپایلت کاملاً تحت کنترل شماست. توصیه میشود استقرار را در فازهای مختلف (Phased Rollout) انجام دهید؛ ابتدا برای تیم IT، سپس کاربران پیشگام (Champions) و در نهایت برای کل سازمان.
۶. نگاه به آینده
همانطور که هوش مصنوعی مولد با سرعت خیرهکنندهای در حال تکامل است، رویکردهای حاکمیت داده نیز باید به همان نسبت پویاتر شوند. در آینده نزدیک، ممیزیهای دستی و دورهای منسوخ خواهند شد. سازمانها باید به سمت حاکمیت داده مبتنی بر هوش مصنوعی (AI-driven Data Governance) حرکت کنند. ابزارهایی مانند Microsoft Security Copilot به مدیران امنیتی کمک خواهند کرد تا ناهنجاریهای مربوط به دسترسی به دادهها را در زمان واقعی شناسایی و برطرف کنند (Auto-remediation).
علاوه بر این، مفهوم ارزیابی ریسک پویا (Dynamic Risk Assessment) به استاندارد طلایی سازمانها تبدیل خواهد شد. این بدان معناست که سطوح دسترسی کاربران بر اساس رفتار لحظهای آنها، موقعیت مکانی و دستگاهی که استفاده میکنند (Zero Trust Conditional Access)، به صورت خودکار کم و زیاد میشود. سرمایهگذاری امروز در پاکسازی دادهها و معماری صحیح پرویو، پایههای مستحکمی را برای پذیرش نسلهای بعدی فناوریهای هوش مصنوعی فراهم میسازد.

۷. جمعبندی
پذیرش مایکروسافت کوپایلت نویدبخش جهشی عظیم در بهرهوری و نوآوری سازمانی است، اما این پتانسیل تنها زمانی به طور ایمن آزاد میشود که زیرساخت دادههای شما آماده باشد. همانطور که در این مقاله بررسی کردیم، تکیه بر شاخص معنایی نیازمند اعمال سختگیرانه اصل حداقل دسترسی و بهرهگیری مستمر از مدل JEA است.
«هوش مصنوعی به تنهایی ذاتاً ناامن نیست؛ بلکه آینهای است که میزان بلوغ فرآیندهای مدیریت و حاکمیت داده سازمان شما را با شفافیت بیرحمانهای بازتاب میدهد.»
مدیران فناوری اطلاعات باید از همین امروز اقدام کنند: سایتهای دارای اشتراکگذاری بیرویه را شناسایی کنید، مجوزهای موروثی و گروه «همه به جز کاربران خارجی» را پاکسازی نمایید، و استقرار برچسبهای حساسیت مایکروسافت پرویو را در اولویت استراتژیک خود قرار دهید. با رعایت این چارچوب راهبردی، تنانت شما نه تنها برای کوپایلت، بلکه برای آینده مبتنی بر هوش مصنوعی به طور کامل واکسینه و ایمن خواهد شد.
منابع و مراجع
- Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security - Analysis and Updates — Microsoft Blog
- Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security - Analysis and Updates — Microsoft Tech Community
- Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security - Analysis and Updates — The Verge
- Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security - Analysis and Updates — Ars Technica
- Preparing Your Tenant for Copilot for Microsoft 365: A Strategic Framework for Data Governance and Security - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم