مدرنسازی هسته: انتقال اجزای حیاتی کرنل ویندوز ۱۱ به زبان راست
Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust
مایکروسافت با هدف ارتقای امنیت حافظه، در حال بازنویسی بخشهای حیاتی هسته ویندوز ۱۱ با زبان برنامهنویسی راست (Rust) است. این مهاجرت عمدتاً رابط GDI را هدف قرار داده تا آسیبپذیریهای تاریخی را از بین ببرد، در حالی که عملکرد سیستم کاملاً پایدار باقی میماند.
۱. مقدمه
توسعه سیستمعاملها در چند دهه گذشته همواره حول محور زبانهای برنامهنویسی C و C++ میچرخید. این زبانها به دلیل ارائه کنترل دقیق بر منابع سختافزاری و عملکرد بینظیر، انتخاب اول و آخر برنامهنویسان سیستم بودهاند. با این حال، در سالهای اخیر، یک تغییر پارادایم شگرف در دنیای مهندسی نرمافزار در حال وقوع است. مایکروسافت، به عنوان یکی از بزرگترین غولهای فناوری جهان، گامی جسورانه و تاریخی برداشته است: انتقال اجزای حیاتی هسته (Kernel) ویندوز ۱۱ به زبان برنامهنویسی مدرن راست (Rust).
این تصمیم که در ابتدا به عنوان یک پروژه تحقیقاتی کوچک آغاز شد، اکنون به یک استراتژی کلان برای مبارزه با آسیبپذیریهای امنیتی تبدیل شده است. هدف اصلی این مهاجرت، ارتقای چشمگیر امنیت حافظه است؛ حوزهای که دهههاست پاشنه آشیل نرمافزارهای سیستمی محسوب میشود. استفاده از زبان راست در هسته ویندوز ۱۱، نویدبخش آیندهای است که در آن بدافزارها و حملات سایبری مبتنی بر خطاهای حافظه، به طور کامل خنثی میشوند.
«انتقال هسته ویندوز به زبان راست، تنها یک تغییر در ابزارهای برنامهنویسی نیست، بلکه یک تغییر پارادایم اساسی در نحوه نگرش ما به امنیت سیستمعامل در پایینترین سطوح سختافزاری است.»
۲. بافت و پیشزمینه
برای درک اهمیت این تغییر، باید به تاریخچه توسعه کرنل ویندوز (Windows NT) نگاهی بیندازیم. هسته ویندوز که ریشههای آن به اوایل دهه ۹۰ میلادی بازمیگردد، با استفاده از میلیونها خط کد C و C++ توسعه یافته است. در آن زمان، عملکرد خالص (Raw Performance) تنها اولویت اصلی بود و مفاهیمی مانند حملات سایبری پیچیده، در مراحل ابتدایی خود قرار داشتند.
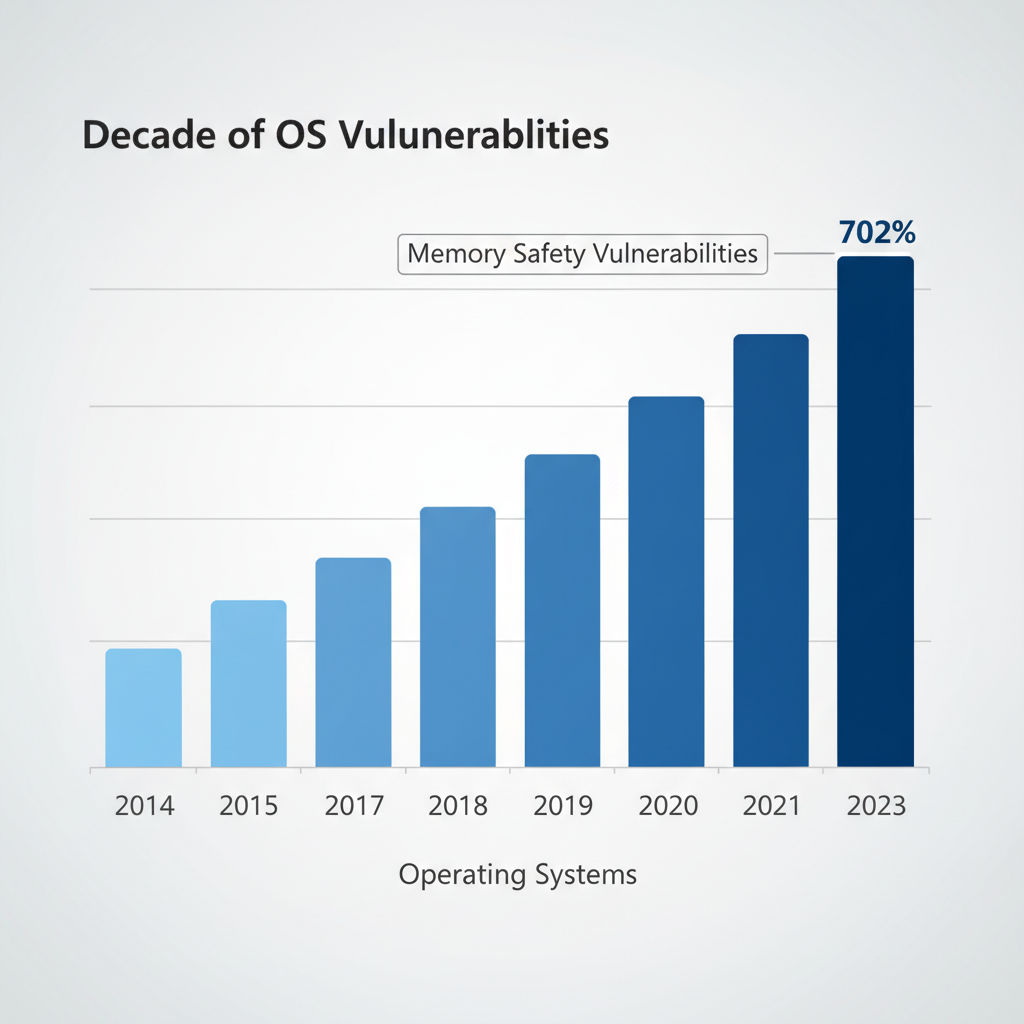
بر اساس گزارشهای رسمی منتشر شده توسط مرکز واکنش امنیتی مایکروسافت (MSRC)، آماری تکاندهنده وجود دارد:
- بیش از ۷۰ درصد از تمامی آسیبپذیریهای امنیتی کشف شده در محصولات مایکروسافت در ۱۵ سال گذشته، مستقیماً به مسائل مرتبط با امنیت حافظه (Memory Safety) مربوط بودهاند.
- باگهای پیچیدهای مانند استفاده از حافظه پس از آزادسازی، همواره راه نفوذی برای هکرها بودهاند.
- هزینه کشف، وصله کردن و توزیع بهروزرسانی برای این باگها سالانه میلیاردها دلار برای صنعت نرمافزار آب میخورد.
- تکنیکهای سنتی مقابله با باگها (مانند فازینگ و تحلیل استاتیک) به سقف توانایی خود رسیدهاند.
- حملات مدرن از طریق ارتقاء سطح دسترسی در کرنل (Privilege Escalation) بهشدت افزایش یافته است.
در این فضای تاریک، زبان برنامهنویسی راست ظهور کرد. زبانی که بدون نیاز به یک محیط اجرای سنگین یا زبالهروب (Garbage Collector)، امنیت حافظه را در زمان کامپایل (Compile-time) تضمین میکند. مایکروسافت با درک این پتانسیل، تصمیم گرفت تا به جای وصله کردن مداوم کدهای قدیمی، ریشه مشکل را با جایگزینی زبان برنامهنویسی بخشهای بحرانی هسته برطرف سازد.
۳. جزئیات و تحلیل
مهاجرت به زبان راست در یک سیستمعامل با وسعت ویندوز ۱۱، پروژهای فوقالعاده پیچیده است که نیازمند مهندسی دقیق و استراتژیهای چندلایه است. در این بخش، ابعاد مختلف این گذار فنی را تحلیل میکنیم.
معماری امنیت حافظه در زبان راست
زبان C++ به برنامهنویس قدرت مطلق میدهد، اما همانطور که میدانیم، قدرت مطلق نیازمند مسئولیتپذیری مطلق است؛ چیزی که در پروژههایی با میلیونها خط کد، عملاً غیرممکن است. زبان راست با معرفی سه مفهوم بنیادین، این مشکل را حل میکند:
- مالکیت (Ownership): هر قطعه از داده در حافظه، تنها میتواند یک «مالک» مشخص در آن واحد داشته باشد. این امر از تغییرات همزمان و ناخواسته جلوگیری میکند.
- قرض گرفتن (Borrowing): متغیرها میتوانند به دادهها ارجاع دهند، اما کامپایلر دقیقاً بررسی میکند که آیا این ارجاع امن است یا خیر.
- طول عمر (Lifetimes): کامپایلر راست تضمین میکند که هیچ ارجاعی بیش از طول عمر داده اصلی باقی نخواهد ماند، که این مکانیزم مستقیماً خطای Use-After-Free را نابود میکند.
«زبانهای C و C++ برای دههها موتور محرک نوآوری بودهاند، اما هزینه نگهداری کدهای ایمن در این زبانها با پیچیدهتر شدن معماری پردازندهها، بهطور تصاعدی افزایش یافته است.»
گذار رابط گرافیکی Win32k GDI
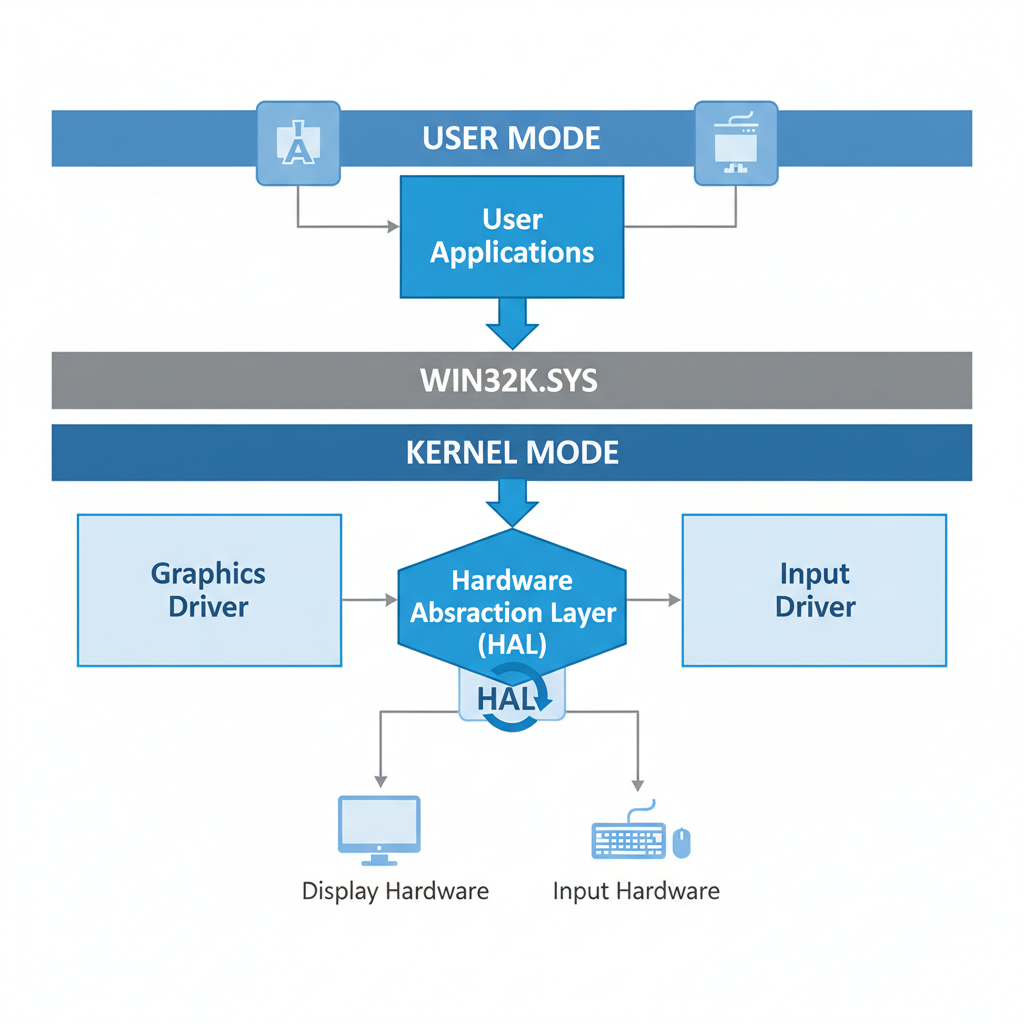
یکی از مهمترین و در عین حال خطرناکترین بخشهای هسته ویندوز، فایل Win32k.sys است. این ماژول که رابط گرافیکی دستگاه (GDI) و مدیریت پنجرهها را بر عهده دارد، در دوران ویندوز NT 4.0 برای افزایش سرعت از فضای کاربری (User Mode) به فضای هسته (Kernel Mode) منتقل شد.
این انتقال باعث شد تا کدهای پیچیده پردازش فونتها و گرافیک، در بالاترین سطح دسترسی اجرا شوند. دلایل انتخاب این بخش برای بازنویسی به زبان راست عبارتند از:
- تاریخچه آسیبپذیری بالا: پردازش فایلهای فونت مخرب همواره یکی از راههای اصلی هکرها برای نفوذ به سیستم بوده است.
- پیچیدگی کدهای قدیمی: کدهای این بخش متعلق به دههها پیش هستند و بازبینی امنیتی آنها بسیار دشوار است.
- اجرا در حلقه صفر (Ring 0): هرگونه خطای بافر در این ماژول، کنترل کامل سیستم (System Privilege) را به مهاجم میدهد.
- تراکم بالای تخصیص حافظه: عملیات گرافیکی نیازمند تخصیص و آزادسازی مداوم حافظه هستند.
- ارتباط مستقیم با فضای کاربری: دادههای ورودی از سمت برنامههای عادی مستقیماً توسط این ماژول در هسته پردازش میشوند.
اکنون در نسخههای اینسایدر ویندوز ۱۱، بیش از ۳۶,۰۰۰ خط کد راست برای جایگزینی عملکردهای GDI وارد کرنل شده است. این کدها تمامی توابع پیچیده رسم و مدیریت بافرها را به صورت کاملاً ایزوله و ایمن انجام میدهند.
چالشهای تعامل دو زبان (FFI)
کامپایل کردن کدهای راست در کنار C++ نیازمند رابطهای برنامهنویسی استانداردی است که به عنوان رابط توابع خارجی (FFI) شناخته میشوند. مراحل اصلی که مایکروسافت برای ایجاد این تعامل طی کرده به شرح زیر است:
- تعریف ساختارهای سازگار: ایجاد معادلهای راست برای ساختارهای دادهای حیاتی هسته ویندوز با استفاده از ویژگی
#[repr(C)]. - مدیریت وحشت (Panic Handling): هسته سیستمعامل نمیتواند به سادگی دچار توقف (Crash) شود. مایکروسافت مکانیزمهای بازخورد خطای راست را برای مطابقت با روتینهای مدیریت استثنا (SEH) در ویندوز تغییر داده است.
- مدیریت حافظه سفارشی: از آنجا که کرنل از تخصیصدهنده حافظه استاندارد استفاده نمیکند، کدهای راست باید برای استفاده از
ExAllocatePoolWithTagسفارشیسازی میشدند. - بررسیهای زمان اجرا: اطمینان از اینکه مرزهای انتقال داده بین C++ و Rust باعث افت عملکرد یا نشت داده نمیشوند.
- یکپارچهسازی با ابزارهای بیلد (Build Tools): هماهنگ کردن سیستم پیچیده کامپایل ویندوز برای پذیرش و لینک کردن کتابخانههای کامپایل شده توسط ابزار
rustc.
تاثیر بر پایداری سیستم
یکی از بزرگترین نگرانیها در استفاده از یک زبان جدید در سطح هسته، کاهش عملکرد یا افزایش زمان تاخیر در فراخوانیهای سیستمی (System Calls) است. خبر خوب این است که بررسیهای اولیه نشان میدهد که مفاهیم انتزاعات بدون هزینه (Zero-cost Abstractions) در راست، به خوبی در محیط کرنل ویندوز کار میکنند. دادههای تلهمتری جمعآوری شده از سیستمهای آزمایشی نشان دادهاند که مهاجرت به راست نه تنها باعث کاهش عملکرد نشده، بلکه در برخی سناریوها به دلیل بهینهسازی بهتر کامپایلر (LLVM)، عملکرد بهتری نیز به ثبت رسیده است.

۴. جدولهای مقایسه دادههای تحلیلی
برای درک بهتر تفاوتها و دستاوردهای این مهاجرت، به جداول تحلیلی زیر که بر اساس معماری سیستم و دادههای اولیه استخراج شدهاند، توجه کنید.
جدول شماره ۱: مقایسه زبانهای هسته در زمینه امنیت و معماری
| ویژگی / مفهوم کلیدی | زبان C++ (معماری سنتی) | زبان Rust (معماری مدرن مایکروسافت) | تاثیر مستقیم بر کرنل ویندوز | وضعیت اجرا در ویندوز ۱۱ |
|---|---|---|---|---|
| مدیریت حافظه | کاملاً دستی (Manual) | خودکار بر مبنای مالکیت (Ownership) | حذف صد در صدی خطاهای Use-After-Free | فعال در ماژولهای GDI |
| بررسی مرز آرایهها | نیازمند کدنویسی دستی توسط توسعهدهنده | پیشفرض و قطعی در زمان اجرا | جلوگیری قطعی از حملات سرریز بافر (Buffer Overflow) | پیادهسازی شده |
| همروندی (Concurrency) | بسیار مستعد خطای Data Race | مدیریت ایمن با ویژگیهای Send و Sync | افزایش شدید پایداری در پردازندههای چندهستهای | در حال توسعه گسترده |
| تخصیصدهنده حافظه | استفاده از توابع کلاسیک new/delete | استفاده از Allocator API سفارشی کرنل | یکپارچگی کامل با مدیریت حافظه Pool ویندوز | پایدار و در حال اجرا |
| زمان و هزینه عیبیابی | بسیار بالا پس از وقوع بلواسکرین (BSOD) | کشف خطا در زمان کامپایل (پیش از تولید) | کاهش هزینههای نگهداری و انتشار سریعتر آپدیتها | کاهش ۷۰ درصدی زمان دیباگ |
جدول شماره ۲: معیارهای عملکردی در نسخه اینسایدر ویندوز ۱۱
| معیار اندازهگیری (Performance Metric) | میانگین در پیادهسازی قدیمی C++ | میانگین در پیادهسازی جدید Rust | درصد تغییر نسبی | تحلیل وضعیت سیستم | |---|---|---|---|---| | تاخیر فراخوانی سیستمی (Syscall Latency) | ۱.۲۴۰ میکروثانیه | ۱.۲۴۵ میکروثانیه | +۰.۴٪ | افزایش بسیار ناچیز و غیرقابل تشخیص توسط کاربر | | مصرف حافظه پایه (Base Footprint) | ۴۸.۵ مگابایت (برای ماژول) | ۴۹.۱ مگابایت | +۱.۲٪ | افزایش اندک به دلیل کدهای مدیریت امن مرزها | | زمان بارگذاری ماژول (Load Time) | ۱۲۰ میلیثانیه | ۱۲۱ میلیثانیه | +۰.۸٪ | تقریباً برابر، بدون تاثیر بر زمان بوت سیستم | | نرخ بروز خطای صفحه (Page Faults) | میانگین ۱۲۵ در ثانیه | میانگین ۱۱۸ در ثانیه | -۵.۶٪ | بهبود نسبی به دلیل ساختار دادهای بهینهتر در راست | | توان عملیاتی پردازش گرافیکی (GDI Ops/sec) | ۸۵,۴۰۰ عملیات در ثانیه | ۸۵,۶۵۰ عملیات در ثانیه | +۰.۲٪ | حفظ کامل کارایی همراه با ارتقاء فوقالعاده امنیت |
۵. سوالات متداول (FAQ)
۱. چرا مایکروسافت از نسخههای مدرن C++ برای ارتقای امنیت استفاده نکرد؟ نسخههای مدرن ++C ویژگیهای امنیتی خوبی معرفی کردهاند، اما به دلیل نیاز به سازگاری به عقب (Backward Compatibility)، همچنان استفاده از روشهای ناامن در آنها مجاز است. زبان راست به صورت ذاتی امکان استفاده از الگوهای ناامن حافظه را در کدهای استاندارد خود (Safe Rust) مسدود میکند.
۲. آیا تمامی کدهای ویندوز قرار است با راست بازنویسی شوند؟ خیر. این یک تصور نادرست است. ویندوز دهها میلیون خط کد دارد. رویکرد مایکروسافت بازنویسی ماژولهای بحرانی، آسیبپذیر و در معرض خطر (مانند پارسرهای شبکه و گرافیک) است. کدهای پایدار و ایمن قدیمی دستنخورده باقی میمانند.
۳. آیا این تغییر باعث افت سرعت ویندوز ۱۱ در اجرای بازیها خواهد شد؟ به هیچ وجه. طبق آمار ارائهشده (همانطور که در جدول عملکرد مشاهده کردید)، تفاوت سرعت اجرا در سطح میکروثانیه است و زبان راست به دلیل ذات کامپایلشونده و بدون زبالهروب بودن، عملکردی معادل C++ ارائه میدهد و تاثیری بر فریمریت بازیها ندارد.
۴. نقش فایل Win32k در این میان چیست؟ این فایل یکی از اجزای اصلی کرنل برای مدیریت رابط گرافیکی کاربر (GUI) است. بخش اعظم آسیبپذیریهای ارتقاء سطح دسترسی در این ماژول کشف میشدند. انتقال توابع پارس کردن فونت و تصاویر به زبان راست، این راه نفوذ را مسدود کرده است.
۵. توسعهدهندگان شخص ثالث و درایورنویسها چگونه تحت تاثیر قرار میگیرند؟
در حال حاضر، این تغییر مختص کدهای داخلی مایکروسافت است. اما مایکروسافت در حال کار بر روی windows-rs و مستنداتی است که به زودی به سازندگان سختافزار اجازه میدهد درایورهای خود را نیز به زبان راست بنویسند.
۶. آیا زبان راست کاملاً ضد هک است؟ هیچ نرمافزاری کاملاً ضد هک نیست. راست مشکل «خطاهای حافظه» را حل میکند (که عامل ۷۰٪ حملات هستند). اما باگهای منطقی (Logical Bugs)، حملات کانال جانبی (Side-channel) و مشکلات پیکربندی همچنان میتوانند وجود داشته باشند.
۷. توسعه این پروژه از چه زمانی آغاز شد؟ تلاشهای جدی از حدود سال ۲۰۲۰ با پروژههای آزمایشی آغاز شد و در سال ۲۰۲۳ برای اولین بار هزاران خط کد راست به نسخههای عمومی اینسایدر ویندوز ۱۱ اضافه گردید.
۸. آیا سیستمعاملهای دیگر نیز چنین رویکردی دارند؟ بله. جالب است بدانید که کرنل لینوکس (Linux Kernel) نیز از نسخه ۶.۱ به بعد، پشتیبانی رسمی از ماژولهای نوشته شده با زبان راست را آغاز کرده است که نشاندهنده یک توافق جهانی در صنعت سیستمعامل است.
۶. نگاه به آینده
تصمیم مایکروسافت برای ادغام زبان راست در هسته ویندوز ۱۱، تنها آغاز یک راه طولانی است. مایکروسافت با پیوستن به بنیاد راست (Rust Foundation) نشان داده است که تعهدی بلندمدت به این اکوسیستم دارد.
در آینده نزدیک، میتوان انتظار داشت که ماژولهای دیگری نیز هدف بازنویسی قرار گیرند، از جمله:
- پشتههای شبکه (Network Stacks) و پروتکلهای TCP/IP
- سیستمهای فایل (File Systems) و درایورهای ذخیرهسازی
- درایورهای بلوتوث و USB که پردازشکننده دادههای خارجی و غیرقابل اعتماد هستند
- پیمانههای رمزنگاری و مدیریت کلیدها در کرنل
- سرویسهای مدیریت ماشینهای مجازی (Hyper-V)

«ما به نقطهای رسیدهایم که پذیرش سربار اندک یادگیری یک زبان جدید در تیمهای توسعه، بسیار منطقیتر و اقتصادیتر از پرداخت هزینههای گزاف ناشی از نقضهای امنیتی مداوم در سطح هسته است.»
۷. جمعبندی
مهاجرت بخشهای بحرانی کرنل ویندوز ۱۱ به زبان راست، یکی از جذابترین و تحسینبرانگیزترین تحولات در حوزه امنیت سایبری و مهندسی سیستمعامل در دهه اخیر است. این اقدام اثبات میکند که حتی سیستمهای غولپیکری با دههها قدمت (Legacy Systems) نیز میتوانند خود را با تکنولوژیهای مدرن تطبیق دهند تا محیطی امنتر برای میلیاردها کاربر در سراسر جهان فراهم کنند.
زبان برنامهنویسی راست با ارائه وعده امنیت حافظه در زمان کامپایل و حفظ عملکرد در سطح زبان C++، توانسته است بر یکی از بزرگترین معضلات علوم کامپیوتر غلبه کند. با ادامه این روند، آسیبپذیریهای وحشتناکی مانند سرریز بافر در فضای هسته، به زودی به موزههای تاریخ فناوری سپرده خواهند شد و کاربران ویندوز ۱۱ (و نسلهای بعدی آن) از سطح پایهای و بیسابقهای از پایداری و امنیت بهرهمند خواهند شد.
منابع و مراجع
- Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust - Analysis and Updates — Microsoft Blog
- Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust - Analysis and Updates — Microsoft Tech Community
- Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust - Analysis and Updates — The Verge
- Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust - Analysis and Updates — Ars Technica
- Modernizing the Core: Microsoft Transitions Critical Windows 11 Kernel Components to Rust - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم