زبان راست در هسته ویندوز: گذار به معماری سیستمعامل با حافظه ایمن
Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture
مایکروسافت در حال بازنویسی بخشهای حیاتی هسته ویندوز، از جمله Win32k، با زبان راست است تا ضمن حفظ عملکرد، آسیبپذیریهای مرتبط با حافظه مانند سرریز بافر را از بین ببرد. تاکنون بیش از ۳۶ هزار خط کد تبدیل شده است.
مقدمه
ورود زبان برنامهنویسی راست (Rust) به هسته سیستمعامل ویندوز (Windows Kernel) نمایانگر یکی از بزرگترین و مهمترین تغییرات پارادایم در تاریخ مهندسی نرمافزار و معماری سیستمعاملهاست. برای دههها، زبانهای سی (C) و سیپلاسپلاس (C++) حاکمان بلامنازع برنامهنویسی سطح پایین بودهاند. این زبانها کنترل بینظیری بر سختافزار و حافظه ارائه میدهند، اما این قدرت هزینه گزافی داشته است: خطاهای مدیریت حافظه. امروزه، توسعهدهندگان مایکروسافت در حال بازنویسی بخشهای کلیدی هسته ویندوز با زبان راست هستند تا امنیت سطح پایین را به طور چشمگیری افزایش دهند.
زبان برنامهنویسی راست با ارائه تضمینهای بینظیر در زمینه ایمنی حافظه (Memory Safety)، توانسته است توجه غولهای فناوری را به خود جلب کند. این زبان مانع از بروز آسیبپذیریهای رایجی مانند سرریز بافر (Buffer Overflow) و استفاده پس از آزادسازی (Use-After-Free) میشود. در این مقاله جامع، به بررسی دقیق این انتقال تاریخی، تمرکز اولیه بر منطقه سیستمی Win32k، کتابخانه رابط دستگاه گرافیکی (GDI) و مزایای عملکردی این معماری جدید خواهیم پرداخت.
بافت و پیشزمینه
هسته ویندوز میلیونها خط کد دارد که طی دههها توسعه یافته است. در اواخر دهه ۱۹۸۰ و اوایل ۱۹۹۰، زمانی که معماری ویندوز انتی (Windows NT) پایهگذاری شد، سی و سیپلاسپلاس تنها انتخابهای منطقی برای ایجاد یک سیستمعامل با کارایی بالا بودند. با این حال، با گسترش اینترنت و پیچیدهتر شدن بدافزارها، ضعفهای ذاتی این زبانها در مدیریت دستی حافظه به پاشنه آشیل امنیت سایبری تبدیل شد.
بر اساس گزارشهای رسمی مرکز پاسخگویی امنیتی مایکروسافت (MSRC)، از سال ۲۰۰۶ تاکنون، همواره حدود ۷۰ درصد از تمامی آسیبپذیریهای امنیتی بحرانی کشف شده در محصولات این شرکت، ریشه در مشکلات ایمنی حافظه داشتهاند. توسعهدهندگان هر چقدر هم که حرفهای باشند، در پروژههای عظیمی با میلیونها خط کد، مرتکب خطاهای انسانی در تخصیص و آزادسازی حافظه میشوند.
«ما به نقطهای رسیدهایم که دیگر نمیتوانیم تنها با آموزش بهتر برنامهنویسان یا استفاده از ابزارهای تحلیل استاتیک، مشکل خطاهای حافظه را حل کنیم. ما به یک تغییر ساختاری نیاز داریم و زبان برنامهنویسی راست این تغییر را برای ما فراهم میکند.»
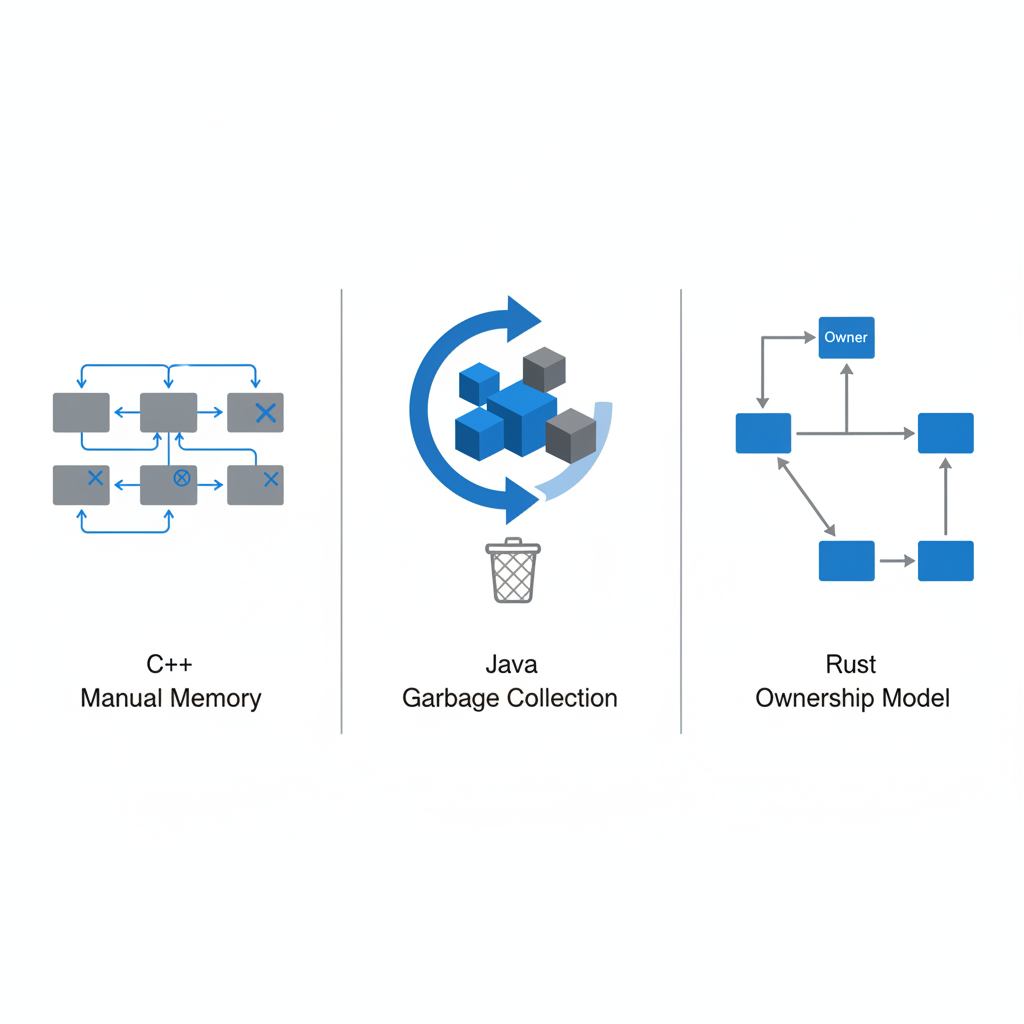
پیش از این، تلاشهایی برای استفاده از زبانهای دارای مدیریت حافظه خودکار (نظیر سیشارپ) در سطح سیستمعامل انجام شده بود، اما وجود زبالهروب (Garbage Collector) باعث ایجاد تاخیرهای غیرقابل پیشبینی در اجرای دستورات میشد. هسته سیستمعامل نیازمند عملکرد قطعی (Deterministic Performance) است. اینجا بود که زبان راست با ایده نوآورانه خود وارد میدان شد: ارائه ایمنی حافظه در زمان کامپایل، بدون نیاز به زبالهروب.
جزئیات و تحلیل
۱. مقایسه ایمنی حافظه در برابر عملکرد
یکی از مهمترین چالشها در طراحی سیستمعامل، ایجاد تعادل میان سرعت پردازش و امنیت است. زبان سی به دلیل نزدیکی به سختافزار، بالاترین سرعت را ارائه میدهد، اما کاملاً ناامن است. زبانهای مدرن دیگر ایمن هستند، اما به دلیل سربار زمان اجرا (Runtime Overhead) برای هسته مناسب نیستند.
زبان راست این معادله را با استفاده از مفاهیمی نظیر مالکیت (Ownership) و قرضگیری (Borrowing) تغییر داده است. کامپایلر راست در زمان ترجمه کد، بررسی میکند که هر قطعه از حافظه تنها توسط یک بخش از برنامه در یک زمان مشخص قابل ویرایش باشد.
- مهمترین ویژگیهای عملکردی راست در هسته سیستمعامل عبارتند از:
- تخصیصهای بدون هزینه (Zero-cost Abstractions): استفاده از ساختارهای داده سطح بالا در راست، هیچ بار پردازشی اضافهای در زمان اجرا ایجاد نمیکند.
- فقدان زبالهروب (No Garbage Collector): حافظه دقیقاً در لحظهای که متغیر از دامنه (Scope) خارج میشود، آزاد میگردد.
- ایمنی در همزمانی (Concurrency Safety): مدل مالکیتی راست به طور ذاتی از بروز شرایط رقابتی (Race Conditions) در پردازشهای چندنخی جلوگیری میکند.
- محیط اجرایی مینیمال: کدهای راست میتوانند بدون نیاز به کتابخانههای استاندارد حجیم (در حالت
no_std) مستقیماً روی سختافزار اجرا شوند. - تعاملپذیری دوطرفه (FFI): راست میتواند توابع سی را فراخوانی کند و بالعکس، که این امر برای بازنویسی تدریجی یک سیستم قدیمی حیاتی است.
۲. بازنویسی Win32k.sys و کتابخانه GDI
فاز اولیه ادغام راست در ویندوز، بر روی یکی از قدیمیترین و آسیبپذیرترین بخشهای سیستم تمرکز دارد: زیرسیستم رابط کاربری و گرافیک که عمدتاً در درایور هسته Win32k.sys قرار دارد. این بخش از سیستمعامل مسئول مدیریت پنجرهها، ورودیهای کاربر و رابط دستگاه گرافیکی (GDI) است.
تاریخچه Win32k.sys به ویندوز NT 4.0 باز میگردد؛ زمانی که مایکروسافت برای افزایش سرعت رندر گرافیک، بخشهای زیادی از سیستم گرافیکی را از فضای کاربر (User Mode) به فضای هسته (Kernel Mode) منتقل کرد. این تصمیم اگرچه سرعت را افزایش داد، اما باعث شد هرگونه باگ در پردازش گرافیک (مثلاً پردازش یک فونت مخرب) به دسترسی کامل مهاجم به کل سیستم (Kernel Privilege Escalation) منجر شود.
تا جدیدترین نسخههای توسعهدهندگان (Insider Builds)، مایکروسافت بیش از ۳۶,۰۰۰ خط کد از کدهای قدیمی سیپلاسپلاس در زیرسیستم GDI را به زبان راست بازنویسی کرده است. این بازنویسیها عمدتاً شامل بخشهایی است که دادههای ورودی نامطمئن (مانند فونتها، تصاویر و فرمهای گرافیکی) را تجزیه (Parse) میکنند.
مراحل اصلی این بازنویسی عبارتند از:
- شناسایی پرخطرترین توابع پردازشی در کتابخانه GDI.
- ایجاد رابطهای C-FFI برای اطمینان از ارتباط امن بین کدهای باقیمانده سیپلاسپلاس و کدهای جدید راست.
- پیادهسازی مجدد منطق پردازشی در زبان راست با استفاده از پترنهای امن.
- اجرای تستهای فازینگ (Fuzzing) گسترده برای اثبات عدم وجود افت عملکرد.
۳. کاهش چشمگیر آسیبپذیریهای امنیتی
بازنویسی با راست صرفاً یک تغییر سینتکس نیست، بلکه یک استراتژی دفاعی در عمق (Defense in Depth) محسوب میشود. کلاسهای خاصی از باگها به طور کامل از بین میروند. به عنوان مثال، در C++ اگر دو رشته پردازشی همزمان به یک اشارهگر (Pointer) دسترسی پیدا کنند و یکی از آنها حافظه را آزاد کند، رشته دوم دچار خطای Use-After-Free میشود که زمینهساز اجرای کد مخرب (RCE) است. کامپایلر راست اجازه کامپایل چنین کدی را از اساس نمیدهد.
«وقتی ما یک باگ حافظه را در سیپلاسپلاس پیدا و رفع میکنیم، همیشه این ترس وجود دارد که باگ مشابهی در خط بعدی نهفته باشد. اما با بازنویسی یک ماژول به زبان راست، ما نه تنها آن باگ، بلکه کل کلاس آن آسیبپذیری را در آن ماژول منقرض میکنیم.» - دیوید وستون، مدیر امنیت سیستمعامل مایکروسافت
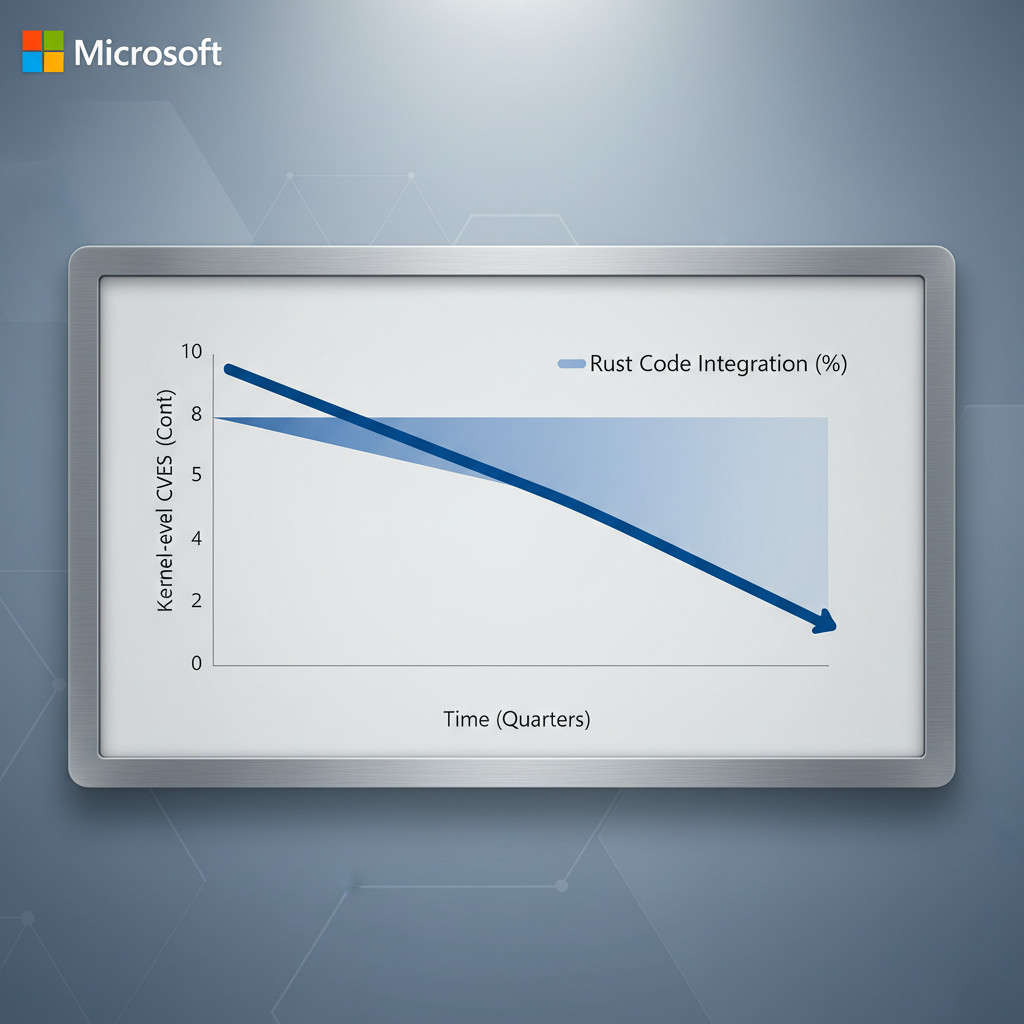
مزایای امنیتی یکپارچهسازی راست شامل موارد زیر است:
- حذف کامل سرریزهای بافر در کدهای ایمن (Safe Code).
- جلوگیری از دسترسی به حافظه مقداردهینشده (Uninitialized Memory).
- امنیت در مدیریت رشتهها (Strings) و آرایهها در سطح هسته.
- کاهش اتکا به راهکارهای پیچیده و کند کاهش آسیبپذیری (Mitigations) مانند CFG (Control Flow Guard) برای کدهای بازنویسی شده.
- شفافیت در کدهای خطرناک از طریق کلمه کلیدی
unsafeکه بررسیهای امنیتی را به بلوکهای مشخصی محدود میکند.
جدول مقایسه: معماری زبانها در فضای هسته
در جداول زیر، مقایسهای دقیق از عملکرد و ویژگیهای زبانهای مختلف در توسعه سیستمعامل ارائه شده است.
مقایسه سیپلاسپلاس و راست در توسعه سیستمعامل
| ویژگی فنی | سی پلاس پلاس (C++) | زبان برنامهنویسی راست (Rust) | تاثیر نهایی در سطح هسته ویندوز | |---|---|---|---| | تضمین ایمنی حافظه | کاملا دستی (Manual) | خودکار در زمان کامپایل (Compile-time) | حذف بیش از ۷۰٪ آسیبپذیریهای حیاتی | | مکانیزم زبالهروب (GC) | ندارد (مدیریت دستی) | ندارد (توسط سیستم مالکیتی) | حفظ سرعت و زمانبندی قطعی (Deterministic) | | ایمنی در پردازش موازی | وابسته به دقت برنامهنویس | تضمینشده توسط قوانین Borrow Checker | جلوگیری از شرایط رقابتی (Race Conditions) | | زمان کامپایل (Compile Time) | سریع تا متوسط | کندتر به دلیل تحلیلهای عمیق | افزایش زمان بیلد اما کاهش شدید زمان دیباگ | | مدیریت وابستگیها | سیستمهای پیچیده (CMake/MSBuild) | ابزار یکپارچه Cargo | استانداردسازی مدیریت پکیج در سورس کد |
آمار آسیبپذیریهای حافظه در ویندوز (تخمین تأثیر راست)
| سال میلادی | کل آسیبپذیریهای گزارش شده (CVE) | درصد باگهای مرتبط با مدیریت حافظه | درصد تخمینی پیشگیری در صورت بازنویسی کامل با راست | |---|---|---|---| | ۲۰۱۹ | ۸۵۱ | ۷۳.۲٪ | حدود ۶۸٪ | | ۲۰۲۰ | ۱۲۵۰ | ۷۱.۵٪ | حدود ۶۶٪ | | ۲۰۲۱ | ۱۱۰۰ | ۶۸.۹٪ | حدود ۶۴٪ | | ۲۰۲۲ | ۱۲۹۲ | ۷۰.۱٪ | حدود ۶۵٪ | | ۲۰۲۳ | ۱۳۲۰ | ۶۹.۴٪ | حدود ۶۴٪ |
سوالات متداول
۱. آیا ادغام کد راست باعث کند شدن یا سنگین شدن ویندوز میشود؟
خیر. زبان راست به دلیل نداشتن زبالهروب (Garbage Collector) و ارائه کامپایل پیشاپیش (AOT) به کدهای ماشین بسیار بهینه، سرعتی معادل و در برخی موارد حتی سریعتر از سیپلاسپلاس دارد. بنچمارکهای داخلی مایکروسافت روی Win32k.sys هیچگونه افت عملکردی را در رندر گرافیکی نشان ندادهاند.
۲. چرا مایکروسافت از زبانهای داتنت (.NET) یا سیشارپ (C#) برای هسته استفاده نمیکند؟ زبانهایی مانند سیشارپ دارای زبالهروب هستند که در فواصل زمانی مشخص پردازش را متوقف میکنند تا حافظههای بلااستفاده را پاکسازی کنند. این توقفها (Pause times) در فضای کاربری قابل چشمپوشی هستند، اما در هسته سیستمعامل که باید وقفههای سختافزاری را در میکروثانیه مدیریت کند، فاجعهبار محسوب میشوند.
۳. آیا تمام هسته ویندوز قرار است به راست بازنویسی شود؟ بازنویسی کامل دهها میلیون خط کد قدیمی نه منطقی است و نه از نظر اقتصادی توجیهپذیر. رویکرد مایکروسافت استراتژیک است؛ آنها تنها بخشهایی را بازنویسی میکنند که بیشترین تعامل را با دادههای خارجی دارند (مانند پارسرهای گرافیک در GDI، درایورهای شبکه و پردازشگرهای فونت).
۴. کلمه کلیدی unsafe در راست چیست و آیا امنیت را به خطر میاندازد؟
برای تعامل مستقیم با سختافزار یا تخصیصهای خاص در سطح سیستمعامل، راست دارای بلوکهایی با برچسب unsafe است که برخی بررسیهای کامپایلر را غیرفعال میکند. این ویژگی به برنامهنویس اجازه میدهد اعمال سطح پایین انجام دهد، اما نکته مهم این است که در صورت بروز باگ، مهندسان میدانند که مشکل را باید دقیقاً در این بلوکهای محدود و مشخص جستجو کنند، نه در کل پایگاه کد.
۵. ۳۶ هزار خط کد چقدر در مقیاس کل سیستمعامل اهمیت دارد؟ اگرچه ۳۶ هزار خط در برابر میلیونها خط کد ویندوز ناچیز به نظر میرسد، اما این خطوط مربوط به یکی از پرخطرترین و کلیدیترین سطوح حمله (Attack Surfaces) یعنی GDI است. هکرها معمولاً به جای حمله به کل سیستم، روی پارسرهای ضعیف تمرکز میکنند. ایمنسازی این نقاط بحرانی، بازدهی امنیتی بسیار بالایی دارد.
۶. آیا لینوکس نیز از راست استفاده میکند؟ بله، در واقع جامعه لینوکس با انتشار نسخه ۶.۱ هسته، زبان راست را به عنوان دومین زبان رسمی در کنار زبان سی پذیرفت. این یک روند کلی در صنعت است و شرکتهایی مانند گوگل (در اندروید) و اپل نیز به شدت در حال سرمایهگذاری روی این زبان هستند.
۷. فرآیند فراخوانی متقابل (Interoperability) بین C++ و Rust چگونه انجام میشود؟ این کار از طریق رابط توابع خارجی (FFI) صورت میگیرد. کدهای راست با استانداردهای باینری زبان سی (C ABI) اکسپورت میشوند و کدهای قدیمی سیپلاسپلاس میتوانند آنها را دقیقاً مانند یک کتابخانه بومی فراخوانی کنند. مایکروسافت ابزارهای پیشرفتهای برای تولید خودکار این اتصالات (Bindings) توسعه داده است.
۸. آیا این تغییر تاثیری روی توسعهدهندگان نرمافزارهای عادی ویندوز دارد؟ برای توسعهدهندگان نرمافزارهای دسکتاپ (User-space)، این تغییرات در پسزمینه اتفاق میافتد و نیازی به تغییر کدهای آنها نیست. رابطهای برنامهنویسی نرمافزار (Win32 API) بدون تغییر باقی میمانند، اما سیستمی که این درخواستها را پردازش میکند، بسیار امنتر خواهد بود.
نگاه به آینده
اقدام مایکروسافت برای ادغام راست در سیستمعامل پرچمدار خود، تنها آغاز یک مسیر طولانی است. پیشبینی میشود که در سالهای آینده، تعداد ماژولهای بازنویسی شده افزایش چشمگیری یابد. تیم امنیتی ویندوز در حال بررسی سایر اجزای پرخطر هسته مانند پشتههای شبکه (Network Stacks)، سیستمهای فایل (File Systems) و پارسرهای درایورهای USB برای انتقال احتمالی به راست هستند.
علاوه بر این، ابزارهای توسعه مایکروسافت (مانند Visual Studio) نیز در حال بهینهسازی مداوم برای پشتیبانی بهتر از این زبان هستند. سرمایهگذاری روی ایجاد کامپایلرهای بومی راست که به طور خاص برای معماریهای امنیتی ویندوز (نظیر Hyper-V و VBS) بهینهسازی شده باشند، نشان میدهد که این یک پروژه آزمایشی نیست، بلکه استراتژی بلندمدت این شرکت است.

همگامسازی این تغییرات با حرکت موازی سیستمعامل لینوکس به سمت راست، یک پیام روشن برای صنعت فناوری دارد: دوران نوشتن کدهای هسته با زبانهای فاقد تضمین ایمنی حافظه رو به پایان است. این تحول منجر به ایجاد دستگاههایی خواهد شد که در برابر حملات سایبری مقاومت ذاتی دارند و نیازمند پچهای امنیتی اضطراری کمتری خواهند بود.
جمعبندی
گذار مایکروسافت به استفاده از زبان برنامهنویسی راست در هسته ویندوز و مشخصاً بازنویسی کتابخانه باستانی و حیاتی Win32k.sys، یک نقطه عطف تاریخی در مهندسی نرمافزار محسوب میشود. با جایگزینی بیش از ۳۶ هزار خط کد خطرناک سیپلاسپلاس با کدهای ایمن راست، مایکروسافت موفق شده است توازنی بینظیر میان سرعت اجرای بالا (بدون زبالهروب) و امنیت مطلق حافظه ایجاد کند.
«حرکت به سمت راست تنها یک تغییر زبان برنامهنویسی نیست، بلکه یک تغییر پارادایم در نحوه تفکر ما درباره معماری سیستمعاملهای امن است. ما از رفع کردن باگها پس از وقوع، به سمت جلوگیری از ایجاد آنها در زمان کامپایل حرکت کردهایم.»
این استراتژی نه تنها بار کاری تیمهای امنیتی را برای مقابله با خطاهای سرریز بافر و مدیریت حافظه کاهش میدهد، بلکه تجربه نهایی کاربری امنتری را برای میلیاردها کاربر ویندوز در سراسر جهان به ارمغان میآورد. زبان راست با قدرت نمایی در پایینترین سطوح سیستمی، ثابت کرده است که آینده امنیت زیرساختهای دیجیتال را رقم خواهد زد.
منابع و مراجع
- Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture - Analysis and Updates — Microsoft Blog
- Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture - Analysis and Updates — Microsoft Tech Community
- Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture - Analysis and Updates — The Verge
- Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture - Analysis and Updates — Ars Technica
- Rust in the Windows Kernel: Transitioning to Memory-Safe System Architecture - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم