آینده بدون ریبوت: گسترش فناوری هاتپچینگ به ویندوز ۱۱ نسخه 24H2
Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2
مایکروسافت با معرفی فناوری هاتپچینگ در ویندوز ۱۱ نسخه 24H2، نیاز به راهاندازی مجدد سیستم پس از دریافت بهروزرسانیهای امنیتی را حذف میکند. این فناوری که مبتنی بر امنیت مبتنی بر مجازیسازی (VBS) است، پیشتر در سرورهای آژور استفاده میشد و اکنون برای بهینهسازی زمان آپتایم و مدیریت یکپارچه پچهای سازمانی به ویندوز ۱۱ میآید.
مقدمه
یکی از بزرگترین چالشها و شاید آزاردهندهترین تجربههای کاربران و مدیران شبکه در دهههای گذشته، صفحه آبی رنگی بوده است که با پیام «لطفا کامپیوتر خود را خاموش نکنید» همراه میشود. راهاندازی مجدد سیستم یا همان ریبوت (Reboot) برای اعمال بهروزرسانیهای امنیتی، نه تنها باعث قطع جریان کار کاربران میشود، بلکه در مقیاس سازمانی به معنای میلیونها دلار ضرر ناشی از کاهش بهرهوری و توقف خدمات حیاتی است. اما اکنون، با معرفی ویندوز ۱۱ نسخه 24H2، مایکروسافت در حال رقم زدن یک انقلاب بیصدا اما بسیار مهم است.
فناوری هاتپچینگ (Hotpatching) که در این نسخه معرفی شده است، به سیستمعامل اجازه میدهد تا کد در حال اجرای پردازشها را مستقیماً در حافظه رم (RAM) و بدون نیاز به بستن برنامهها یا ریستارت کردن کل سیستم، اصلاح و بهروزرسانی کند. این قابلیت که تا پیش از این تنها در محیطهای با دسترسی بالا (High-Availability) مانند سرورهای آژور (Azure) دیده میشد، اکنون راه خود را به سیستمهای کاربری سازمانی باز کرده است.
«ما در آستانه ورود به دورانی هستیم که در آن امنیت و پایداری سیستم، دیگر نیازمند قربانی کردن زمان و بهرهوری کاربران نیست. هاتپچینگ نشاندهنده بلوغ معماری ویندوز در مدیریت حافظه و امنیت است.»
این مقاله به بررسی جامع و عمیق این فناوری، زیرساختهای لازم برای آن از جمله امنیت مبتنی بر مجازیسازی (VBS)، و تاثیر شگرف آن بر بهینهسازی زمان آپتایم سیستم و مدیریت پچهای سازمانی میپردازد.
بافت و پیشزمینه
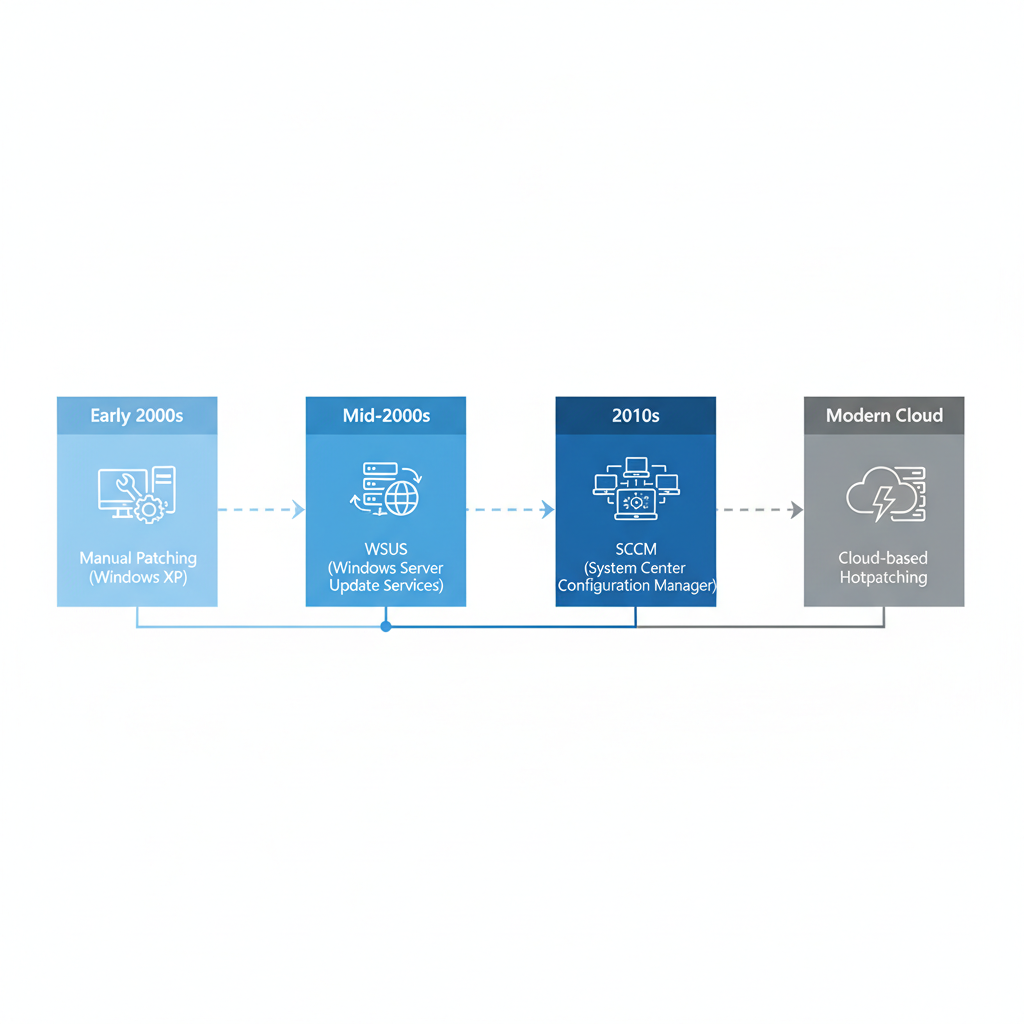
برای درک اهمیت هاتپچینگ، باید نگاهی به تاریخچه بهروزرسانیها در سیستمعامل ویندوز بیندازیم. در گذشته، معماری ویندوز به گونهای طراحی شده بود که فایلهای سیستمی (مانند فایلهای DLL و SYS) در زمان اجرای سیستمعامل قفل میشدند. بنابراین، هرگونه تغییری در این فایلها نیازمند آن بود که فایل جدید در یک فضای موقت ذخیره شده و در زمان راهاندازی مجدد بعدی جایگزین فایل قدیمی شود.
این روند در رویداد معروف به Patch Tuesday (سهشنبههای بهروزرسانی) به اوج خود میرسید؛ روزی که مدیران شبکه با کوهی از بهروزرسانیهای امنیتی روبرو میشدند و باید برای نصب آنها روی هزاران کلاینت، زمانبندی دقیقی برای ریستارت کردن سیستمها ترتیب میدادند.
در محیطهای سروری، این مسئله بحرانیتر بود. مایکروسافت برای حل این مشکل در فضاهای ابری خود، فناوری هاتپچینگ را برای ویندوز سرور ۲۰۲۲ (Windows Server 2022 Datacenter: Azure Edition) توسعه داد. هدف اولیه، کاهش زمان توقف (Downtime) ماشینهای مجازی در زیرساخت ابری آژور بود. با موفقیت چشمگیر این طرح و کاهش زمان نصب بهروزرسانیها از چندین دقیقه به چند ثانیه، مهندسان مایکروسافت تصمیم گرفتند این قابلیت را به پلتفرم دسکتاپ و نسخههای سازمانی (Enterprise) ویندوز ۱۱ بیاورند.
موانع اصلی بر سر راه انتقال این فناوری به ویندوز دسکتاپ شامل موارد زیر بود:
- تنوع بسیار بالای سختافزارها در رایانههای شخصی در مقایسه با محیط یکپارچه سرورهای ابری.
- نیاز به تضمین اینکه پچ تزریق شده در حافظه توسط بدافزارها دستکاری نمیشود.
- مدیریت منابع محدودتر در لپتاپها نسبت به سرورهای قدرتمند.
- پیچیدگیهای مربوط به درایورهای شخص ثالث (Third-party drivers).
- هماهنگسازی با ابزارهای مدیریت سنتی مانند WSUS و SCCM.
اکنون، با تکیه بر قابلیتهای سختافزاری جدید و معماری مدرن ویندوز ۱۱، این موانع یکی پس از دیگری در حال برطرف شدن هستند.
جزئیات و تحلیل
گسترش فناوری هاتپچینگ به ویندوز ۱۱ صرفاً یک تغییر نرمافزاری ساده نیست، بلکه نیازمند هماهنگی عمیق بین سختافزار، هسته سیستمعامل (Kernel) و پروتکلهای امنیتی است. در این بخش، سه زیرمجموعه اصلی این فناوری را با جزئیات کامل بررسی میکنیم.
مکانیزم عملکرد: هاتپچینگ چگونه کار میکند؟
به طور سنتی، یک بهروزرسانی تجمعی (Cumulative Update) شامل نسخههای کاملاً جدیدی از فایلهای سیستمی است. اما یک هاتپچ (Hotpatch)، تنها شامل کدهای تغییر یافته (Delta) برای توابع خاصی است که دارای آسیبپذیری هستند.
مراحل اجرای یک هاتپچ در حافظه به شرح زیر است:
- شناسایی تابع آسیبپذیر: سیستمعامل مکان دقیق تابع مشکلدار را در حافظه در حال اجرا (RAM) پیدا میکند.
- ایجاد ترامپولین (Trampoline): ویندوز دستورات ابتدایی تابع اصلی را با یک دستور پرش (Jump Instruction) جایگزین میکند. این تکنیک که به عنوان Function Hooking نیز شناخته میشود، جریان اجرای برنامه را منحرف میکند.
- هدایت به کد جدید: هنگامی که یک برنامه سعی میکند تابع آسیبپذیر را فراخوانی کند، دستور پرش بلافاصله آن را به سمت کدهای اصلاحشده (پچ شده) در بخش دیگری از حافظه هدایت میکند.
- بازگشت به جریان عادی: پس از اجرای کد امن و اصلاحشده، جریان پردازش به ادامه برنامه اصلی بازمیگردد.
این فرآیند در کسری از ثانیه رخ میدهد و نرمافزار یا سیستمعامل متوجه هیچگونه وقفهای نمیشود.
امنیت مبتنی بر مجازیسازی (Virtualization-Based Security - VBS)
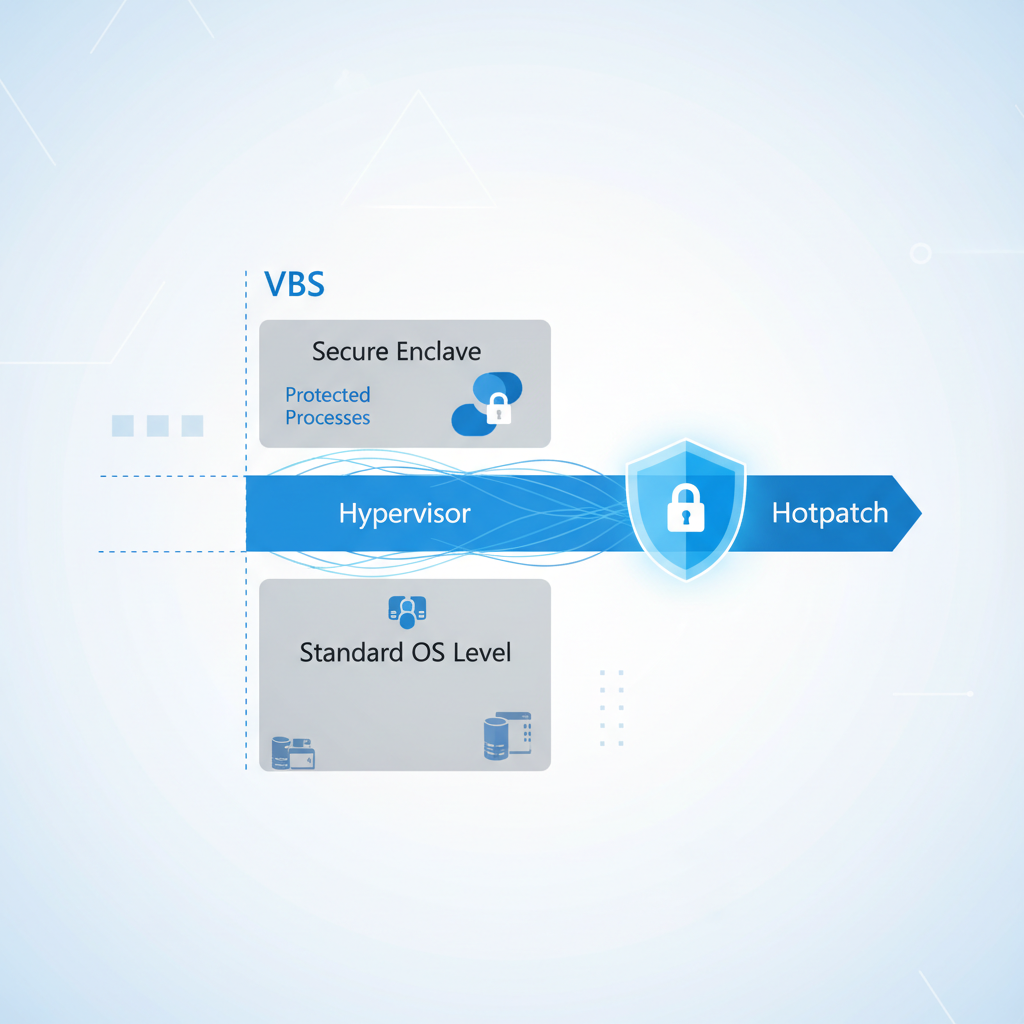
یکی از مهمترین پیشنیازها و ارکان اصلی موفقیت هاتپچینگ در ویندوز ۱۱ نسخه 24H2، فناوری VBS (امنیت مبتنی بر مجازیسازی) است. وقتی شما مستقیماً کد را در حافظه تغییر میدهید، این خطر به وجود میآید که یک بدافزار (Malware) نیز دقیقاً از همین روش برای تزریق کدهای مخرب خود استفاده کند (حمله In-memory Injection).
برای جلوگیری از این امر، مایکروسافت از VBS کمک میگیرد.
- جداسازی در سطح سختافزار: فناوری VBS از قابلیتهای مجازیسازی پردازنده (مانند Intel VT-x یا AMD-V) استفاده میکند تا یک بخش ایزوله و کاملاً امن از حافظه را ایجاد کند. این بخش ایزوله خارج از دسترس مستقیم سیستمعامل ویندوز قرار دارد.
- یکپارچگی کد در سطح هایپروایزر (HVCI): این ویژگی که بخشی از VBS است، تضمین میکند که هر کدی که قرار است در فضای هسته (Kernel Space) اجرا شود، ابتدا از نظر اعتبار امضای دیجیتال بررسی شود.
- محافظت از فرآیند پچینگ: زمانی که یک هاتپچ دریافت میشود، فرآیند تأیید و اعمال آن تحت نظارت این محیط ایزوله انجام میپذیرد. اگر امضای دیجیتال مایکروسافت معتبر نباشد، VBS اجازه تغییر جریان توابع در حافظه را نخواهد داد.
«بدون فناوری VBS، دستکاری کدهای در حال اجرا در حافظه معادل باز کردن دروازههای شهر به روی هکرها بود. VBS به ما اجازه میدهد تا انعطافپذیری هاتپچینگ را با بالاترین استانداردهای امنیتی ترکیب کنیم.»
بهینهسازی زمان آپتایم سیستم (System Uptime Optimization)
یکی از شاخصهای کلیدی در مدیریت سیستمهای فناوری اطلاعات، آپتایم (Uptime) یا زمان در دسترس بودن سیستم است. در بسیاری از سازمانها، رسیدن به آپتایم ۹۹.۹۹۹٪ (معروف به Five Nines) یک استاندارد طلایی است.
در روشهای سنتی، نصب یک آپدیت تجمعی (LCU) معمولاً نیازمند طی کردن مراحل استخراج، نصب اولیه، ریستارت اول، پیکربندی در طول بوت، و گاهی ریستارت دوم است. این فرآیند میتواند بین ۵ تا ۲۰ دقیقه زمان ببرد. اگر این زمان را در هزاران سیستم ضرب کنیم، هزینه و زمان از دست رفته خیرهکننده خواهد بود.
مزایای هاتپچینگ برای آپتایم شامل موارد زیر است:
- نصب فوری: هاتپچها در پسزمینه دانلود شده و در عرض چند ثانیه اعمال میشوند.
- بدون اختلال در کار کاربر: کاربر میتواند در حال ارائه یک پرزنتیشن، رندر یک ویدیوی سنگین، یا اجرای یک کوئری بزرگ روی دیتابیس باشد، در حالی که سیستم از نظر امنیتی در حال بهروزرسانی است.
- کاهش مصرف منابع: از آنجا که هاتپچها فایلهای کوچکی هستند (معمولاً چند مگابایت در برابر آپدیتهای چند صد مگابایتی)، مصرف پهنای باند شبکه و پردازشگر به شدت کاهش مییابد.
- جلوگیری از کاهش عمر سختافزار: ریبوتهای مکرر باعث ایجاد فشار روی قطعات سختافزاری به ویژه ذخیرهسازها (SSD/HDD) میشود. کاهش ریبوتها به طور غیرمستقیم به حفظ سلامت سختافزار کمک میکند.
با این حال، مایکروسافت اعلام کرده است که کاربران همچنان به تعداد معدودی ریبوت در سال نیاز خواهند داشت. معماری فعلی هاتپچینگ به این صورت برنامهریزی شده است که هر سه ماه یکبار، یک آپدیت پایهای سنتی نصب شود و ماههای بین آنها (آپدیتهای ماهانه) از طریق هاتپچ اعمال گردند.
مدیریت پچهای سازمانی (Enterprise Patch Management)

تیمهای IT سازمانی همواره در یک کشمکش بین دو نیروی متضاد قرار دارند: از یک سو باید به سرعت در برابر آسیبپذیریهای روز صفر (Zero-day) واکنش نشان دهند، و از سوی دیگر باید مراقب باشند که نصب آپدیتها باعث توقف خط تولید یا خدمات سازمان نشود.
هاتپچینگ در ویندوز ۱۱ نسخه 24H2، استراتژیهای مدیریت پچ سازمانی را به کلی دگرگون میکند:
- افزایش نرخ تطابق (Compliance Rate): از آنجا که نیازی به منتظر ماندن برای پایان شیفت کاری کاربران جهت ریستارت سیستمها نیست، مدیران شبکه میتوانند آپدیتهای امنیتی را به محض انتشار اعمال کنند. این امر باعث میشود نرخ تطابق امنیتی سازمان به سرعت به نزدیک ۱۰۰٪ برسد.
- کاهش پنجره آسیبپذیری (Vulnerability Window): فاصله زمانی بین انتشار یک پچ و نصب آن روی سیستم کاربر، حیاتیترین زمان برای هکرهاست. هاتپچینگ این پنجره را از چند روز یا چند هفته به چند ساعت کاهش میدهد.
- مدیریت سادهتر در Microsoft Intune: این فناوری به صورت یکپارچه با ابزارهای مدیریت مدرن مانند Intune و Windows Autopatch هماهنگ شده است. مدیران میتوانند سیاستهایی (Policies) تعریف کنند که هاتپچها را بدون دخالت کاربر و در سکوت کامل اعمال کند.
- کاهش بار کاری پشتیبانی (Helpdesk): بسیاری از تیکتهای پشتیبانی مربوط به کندی سیستم هنگام نصب آپدیتها یا گیر کردن سیستم در صفحه «Configuring Updates» است. با حذف این پروسه، بار کاری تیم پشتیبانی به شدت کاهش مییابد.
باید توجه داشت که در حال حاضر، این قابلیت برای نسخههای Enterprise ویندوز ۱۱ و سیستمهایی که از ویندوز ۳۶۵ (Windows 365) استفاده میکنند، در نظر گرفته شده است.
جداول مقایسه و دادههای فنی
برای درک بهتر تفاوتهای بین روش سنتی نصب پچ و فناوری نوین هاتپچینگ، و همچنین بررسی پیشنیازهای آن، جداول زیر اطلاعات دقیقی را ارائه میدهند.
جدول ۱: مقایسه روشهای نصب بهروزرسانی در ویندوز
| ویژگی و شاخص مقایسه | بهروزرسانی سنتی (LCU) | هاتپچینگ (در حافظه) | تاثیر در مقیاس سازمانی (۱۰۰۰ کاربر) | |---|---|---|---| | نیاز به راهاندازی مجدد | الزامی در ۱۰۰٪ موارد | خیر (فقط ۴ بار در سال به عنوان پایه) | صرفهجویی در هزاران ساعت زمان اتلافی | | میانگین زمان توقف سیستم | ۱۰ الی ۲۵ دقیقه | ۰ ثانیه (عملکرد در پسزمینه) | افزایش چشمگیر بهرهوری روزانه | | حجم تقریبی فایل آپدیت | ۳۰۰ مگابایت الی ۱.۵ گیگابایت | ۵ الی ۱۵ مگابایت | کاهش ۹۵ درصدی مصرف پهنای باند شبکه | | توقف سرویسهای در حال اجرا | بله، سیستم کاملا متوقف میشود | خیر، برنامهها به کار خود ادامه میدهند | تداوم کسبوکار بدون هیچگونه وقفه | | خطر گیر کردن در صفحه بوت | متوسط (احتمال تداخل نرمافزاری) | صفر (به دلیل عدم دستکاری فایلهای بوت) | کاهش شدید هزینهها و تیکتهای پشتیبانی IT |
جدول ۲: وضعیت پشتیبانی نسخههای مختلف از فناوری هاتپچینگ
| نسخه سیستمعامل / پلتفرم | پشتیبانی از هاتپچینگ | پیشنیاز اصلی فعالسازی | بازار هدف اصلی | |---|---|---|---| | Windows 11 Enterprise (24H2) | بله (در حال تست و توسعه) | فعال بودن VBS و لایسنس سازمانی | سازمانهای بزرگ و محیطهای شرکتی | | Windows 11 Pro / Home | خیر (در برنامههای فعلی نیست) | - | کاربران خانگی و کسبوکارهای کوچک | | Windows Server 2022 Azure Edition | بله (پشتیبانی کامل) | میزبانی در بستر ابری Microsoft Azure | دیتاسنترها و محیطهای رایانش ابری | | Windows 365 (Cloud PC) | بله (برنامهریزی شده) | اتصال پایدار به زیرساخت ابری مایکروسافت | نیروهای دورکار و محیطهای کاری هیبریدی |
سوالات متداول
۱. آیا با استفاده از هاتپچینگ، دیگر هرگز نیازی به ریستارت کردن ویندوز نخواهیم داشت؟ خیر. معماری در نظر گرفته شده توسط مایکروسافت بر پایه یک برنامه زمانی ۳ ماهه است. شما باید در ماههای ژانویه، آوریل، جولای و اکتبر یک آپدیت پایهای نصب کرده و سیستم را ریستارت کنید. آپدیتهای ماههای بین این دورهها به صورت هاتپچ و بدون نیاز به ریبوت نصب میشوند.
۲. آیا هاتپچینگ تمام آسیبپذیریها را پوشش میدهد؟ اکثر آسیبپذیریهای امنیتی معمول که نیازمند تغییرات در توابع خاص هستند قابل پچ شدن در حافظه میباشند. با این حال، تغییرات بنیادین در معماری هسته ویندوز یا بهروزرسانیهای بزرگ قابلیتها (Feature Updates) همچنان نیازمند روش سنتی و ریستارت هستند.
۳. آیا این قابلیت باعث کند شدن سیستم میشود؟ خیر. در واقع، به دلیل حذف فرآیندهای سنگین خواندن و نوشتن روی هارد دیسک برای جایگزینی فایلها، هاتپچینگ بسیار سبکتر است. تکنیک ترامپولینینگ (Trampolining) در حافظه تأثیر قابل اندازهگیری روی عملکرد پردازنده ندارد.
۴. چه اتفاقی میافتد اگر فرآیند هاتپچینگ با خطا مواجه شود؟ سیستمعامل ویندوز مکانیزمهای بازگشت به عقب (Rollback) آنی را در خود جای داده است. اگر کدهای جدید به هر دلیلی با حافظه در حال اجرا تداخل پیدا کنند، ویندوز بلافاصله پرش (Jump) ایجاد شده را لغو کرده و به کد اصلی بازمیگردد تا از کرش کردن (Blue Screen) جلوگیری کند.
۵. آیا کاربران خانگی (Windows 11 Home) به این قابلیت دسترسی خواهند داشت؟ در مراحل اولیه، مایکروسافت این ویژگی را تنها برای لایسنسهای تجاری و سازمانی، و محیطهای ابری مانند Windows 365 ارائه میدهد. هنوز برنامه رسمی برای ارائه آن به کاربران خانگی اعلام نشده است، اما احتمال گسترش آن در آینده وجود دارد.
۶. رابطه هاتپچینگ با نرمافزارهای آنتیویروس شخص ثالث چیست؟ نرمافزارهای امنیتی و EDRها (Endpoint Detection and Response) باید با معماری هاتپچینگ سازگار شوند. از آنجا که هاتپچینگ رفتار تزریق کد در حافظه را دارد، آنتیویروسهای قدیمی ممکن است آن را به عنوان یک بدافزار شناسایی کنند. مایکروسافت در حال همکاری با توسعهدهندگان امنیتی برای ایجاد لیست سفید ایمن برای هاتپچها است.
۷. پیشنیاز سختافزاری برای فعالسازی این ویژگی چیست؟ علاوه بر الزامات استاندارد ویندوز ۱۱ نسخه 24H2، مهمترین پیشنیاز پشتیبانی پردازنده از مجازیسازی سختافزاری و فعال بودن قابلیت VBS و HVCI در بایوس (BIOS/UEFI) سیستم است.
۸. چگونه متوجه شویم که یک هاتپچ روی سیستم نصب شده است؟ از طریق بخش Windows Update در تنظیمات سیستم، تاریخچه بهروزرسانیها به وضوح برچسب «Hotpatch» را نمایش خواهد داد. همچنین مدیران شبکه میتوانند از طریق داشبورد Intune گزارشهای دقیقی از وضعیت پچهای اعمال شده دریافت کنند.
نگاه به آینده

ورود هاتپچینگ به ویندوز ۱۱ نسخه 24H2 تنها آغاز یک مسیر طولانی است. با فراگیر شدن معماری پردازندههای ARM (مانند تراشههای اسنپدراگون ایکس الیت که اخیراً برای ویندوز معرفی شدهاند)، بهینهسازی مصرف انرژی و زمان آپتایم اهمیت مضاعفی پیدا کرده است.
در آینده، میتوانیم انتظار داشته باشیم که این فناوری فراتر از آپدیتهای امنیتی، برای رفع باگهای نرمافزاریِ برنامههای اصلی مایکروسافت نظیر آفیس و مرورگر اج (Edge) نیز به کار گرفته شود. همچنین، با اثبات پایداری این سیستم در محیطهای سازمانی، فشار کاربران نهایی (Consumers) مایکروسافت را وادار خواهد کرد تا این ویژگی حیاتی را به نسخههای Pro و Home نیز گسترش دهد. در نهایت، هاتپچینگ میتواند پایهگذار تولد سیستمعاملهایی باشد که به معنای واقعی کلمه «همیشه روشن و همیشه امن» هستند و ریستارت کردن سیستم به یک نوستالژی مربوط به دهههای گذشته تبدیل خواهد شد.
جمعبندی
توسعه و گسترش فناوری هاتپچینگ از سرورهای پیچیده ابری به رایانههای شخصی از طریق ویندوز ۱۱ نسخه 24H2، یک گام بلند رو به جلو در مهندسی نرمافزار محسوب میشود. مایکروسافت با ترکیب تکنیکهای پیشرفته مدیریت حافظه و بهرهگیری از زیرساخت مستحکم VBS، توانسته است پاسخی درخور به یکی از قدیمیترین معضلات دنیای فناوری بدهد.
سازمانها اکنون میتوانند بدون ترس از توقف سیستمها و کاهش بهرهوری کارکنان، دیوارهای امنیتی خود را در برابر حملات روز صفر و بدافزارها مستحکم نگه دارند. کاهش حجم دانلودها، افزایش چشمگیر سرعت اعمال بهروزرسانیها و از بین رفتن زمانهای مرده ناشی از راهاندازیهای مجدد متوالی، ویندوز ۱۱ را به یکی از پویاترین پلتفرمهای حال حاضر تبدیل کرده است. در دنیایی که ثانیهها ارزش میلیون دلاری دارند، حذف دکمه ریستارت برای نصب آپدیتها، نه تنها یک ویژگی رفاهی، بلکه یک مزیت رقابتی استراتژیک برای هر سازمانی به شمار میرود.
منابع و مراجع
- Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2 - Analysis and Updates — Microsoft Blog
- Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2 - Analysis and Updates — Microsoft Tech Community
- Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2 - Analysis and Updates — The Verge
- Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2 - Analysis and Updates — Ars Technica
- Zero-Reboot Future: Microsoft Expands Hotpatching Technology to Windows 11 Version 24H2 - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم