انقلاب راست: چگونه مایکروسافت هسته ویندوز ۱۱ را برای امنیت حافظه بازنویسی میکند
The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety
مایکروسافت با جایگزینی کدهای قدیمی ++C در هسته ویندوز ۱۱ با زبان برنامهنویسی Rust، گام بیسابقهای برای حذف آسیبپذیریهای حافظه برداشته است. این تغییرات متمرکز بر Win32k.sys، بخشی از طرح آینده امن (SFI) بوده و هماکنون در کانالهای Canary و Dev بدون افت عملکرد در حال آزمایش است.
مقدمه
سیستمعامل ویندوز برای دههها بر پایه زبانهای C و ++C توسعه یافته است؛ زبانهایی که قدرتمند و سریع هستند، اما مدیریت حافظه را کاملاً بر دوش برنامهنویس میگذارند. این رویکرد در طول سی سال گذشته، ویندوز را به بستر اصلی محاسبات شخصی و سازمانی تبدیل کرده است، اما هزینهای پنهان و گزاف به همراه داشته است: آسیبپذیریهای امنیتی مرتبط با حافظه. اکنون، در یک چرخش تاریخی، مایکروسافت در حال بازنویسی بخشهای حیاتی هسته ویندوز ۱۱ با استفاده از زبان برنامهنویسی Rust است. این اقدام نه تنها یک ارتقاء ساده نرمافزاری نیست، بلکه یک انقلاب بنیادین در معماری سیستمعامل محسوب میشود.

تمرکز اولیه این بازنویسی بر روی سطح حمله معروف و خطرناک Win32k.sys قرار دارد؛ بخشی که دههها منبع اصلی حملات ارتقاء امتیاز محلی (Local Privilege Escalation) بوده است. ورود زبان راست به کرنل ویندوز، نویدبخش پایانی بر خطاهای مرگبار مدیریت حافظه است و جالبتر اینکه، بنچمارکهای اولیه نشان دادهاند این انتقال با صفر درصد افت عملکرد در زمان بوت شدن و فراخوانیهای سیستمی همراه بوده است. این تغییرات عظیم، بخشی از ابتکار آینده امن (Secure Future Initiative - SFI) مایکروسافت برای مدرنسازی امنیت سیستمعامل در سطح سختافزار و انتزاع است و کدهای جدید در حال حاضر در نسخههای Canary و Dev ویندوز ۱۱ در حال اجرا هستند. در این مقاله جامع، به بررسی چرایی، چگونگی و پیامدهای این تحول بزرگ خواهیم پرداخت.
بافت و پیشزمینه
برای درک اهمیت استفاده از Rust در هسته ویندوز، ابتدا باید نگاهی به تاریخچه معماری ویندوز NT و چالشهای ذاتی زبان ++C بیندازیم. هسته ویندوز NT که در اوایل دهه ۹۰ میلادی توسط تیمی به رهبری دیوید کاتلر طراحی شد، شاهکاری از مهندسی نرمافزار بود. اما در آن زمان، مفاهیمی مانند امنیت حافظه به شکل امروزی مطرح نبودند.
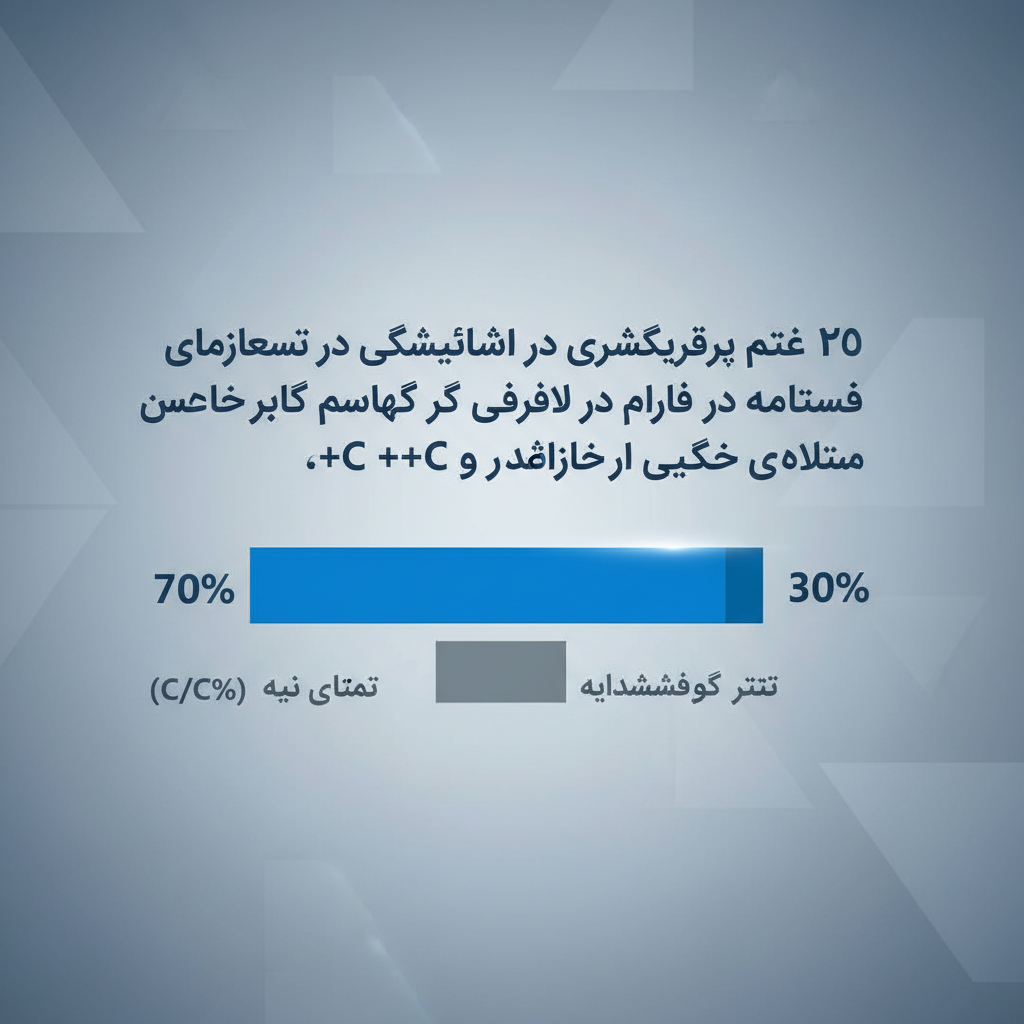
زبانهای خانواده C به برنامهنویسان اجازه میدهند تا به طور مستقیم با حافظه فیزیکی و مجازی درگیر شوند. این قدرت بینظیر، شمشیر دولبهای است که به سادگی میتواند به فاجعه منجر شود. طبق گزارشهای منتشر شده از سوی مرکز پاسخگویی امنیتی مایکروسافت (MSRC)، حدود ۷۰ درصد از تمام آسیبپذیریهای شناسایی شده (CVE) در محصولات این شرکت طی دو دهه گذشته، به طور مستقیم به خطاهای ایمنی حافظه ارتباط داشتهاند.
این خطاها معمولاً شامل موارد زیر هستند:
- آسیبپذیری استفاده پس از آزادسازی (Use-After-Free یا UAF)
- سرریز بافر (Buffer Overflow) در پشته و هیپ
- آزادسازی دوگانه حافظه (Double Free)
- دسترسی به حافظه خارج از محدوده مجاز (Out-of-Bounds Access)
- نشت حافظه در سطح کرنل (Kernel Memory Leak)
با افزایش پیچیدگی حملات سایبری و ورود بازیگران دولتی به عرصه هک، تکیه بر ابزارهای تحلیلی و وصلههای امنیتی پس از وقوع حادثه دیگر کافی نبود. نهادهای امنیتی بزرگ مانند آژانس امنیت ملی آمریکا (NSA) و آژانس امنیت سایبری و امنیت زیرساخت (CISA) اخیراً با انتشار دستورالعملهای سختگیرانه، از توسعهدهندگان خواستهاند تا از زبانهای برنامهنویسی ایمن برای حافظه استفاده کنند. در این بستر تاریخی است که مایکروسافت تصمیم گرفت به جای مبارزه بیپایان با باگهای ++C، صورت مسئله را با کمک ویژگیهای ذاتی زبان Rust تغییر دهد.
جزئیات و تحلیل
استانداردهای امنیت حافظه و جادوی Rust
زبان برنامهنویسی Rust در سال ۲۰۱۰ توسط موزیلا معرفی شد و در سالهای اخیر به محبوبترین زبان در میان توسعهدهندگان سیستم تبدیل شده است. دلیل این محبوبیت، حل یک معمای قدیمی در علوم کامپیوتر است: چگونه میتوان کنترل سطح پایین و عملکرد بالا را بدون قربانی کردن ایمنی حافظه به دست آورد؟
در زبانهایی مانند C و ++C، تخصیص و آزادسازی حافظه به صورت دستی انجام میشود (malloc/free یا new/delete). در زبانهایی مانند جاوا یا #C، یک سیستم زبالهروب (Garbage Collector) این کار را به صورت خودکار اما با اعمال بار پردازشی و وقفه در اجرای برنامه انجام میدهد که برای توسعه کرنل سیستمعامل کاملاً غیرقابل قبول است.
راست با رویکرد سومی به نام مالکیت (Ownership) و قرض گرفتن (Borrowing) وارد میدان شد. در این مدل، کامپایلر Rust در زمان کامپایل کدهای برنامه را بررسی میکند تا اطمینان حاصل کند که حافظه به درستی مدیریت میشود.
«امنیت حافظه دیگر یک ویژگی لوکس برای سیستمعاملها نیست، بلکه یک الزام حیاتی برای حفظ اعتماد کاربران و بقای زیرساختهای محاسباتی مدرن به شمار میرود.» - دیوید وستون، معاون امنیت سیستمعامل در مایکروسافت.
مکانیزمهای اصلی Rust که آن را برای هسته ویندوز ۱۱ ایدهآل میکنند عبارتند از:
- قوانین مالکیت قوی: هر داده در حافظه تنها یک متغیر به عنوان مالک دارد. وقتی مالک از دامنه (Scope) خارج میشود، حافظه بلافاصله و بدون نیاز به زبالهروب آزاد میشود.
- کنترل قرض گرفتن: میتوان دادهها را به صورت تغییرپذیر (تنها یک ارجاع) یا غیرتغییرپذیر (چند ارجاع همزمان) قرض داد. این قانون از مسابقات داده (Data Races) در محیطهای چندنخی کرنل جلوگیری میکند.
- طول عمرها (Lifetimes): کامپایلر ردیابی میکند که هر ارجاع تا چه زمانی معتبر است و از کامپایل شدن کدی که ممکن است به UAF منجر شود جلوگیری میکند.
مدرنسازی در سطح هسته و تمرکز بر Win32k.sys
بخش Win32k.sys یکی از قدیمیترین و حیاتیترین بخشهای هسته ویندوز است. در نسخههای اولیه ویندوز NT، پردازشهای رابط کاربری گرافیکی (GUI) و مدیریت پنجرهها در فضای کاربری (User Space) انجام میشد. اما در ویندوز NT 4.0 برای افزایش سرعت و پاسخگویی، مایکروسافت تصمیم گرفت بخش بزرگی از زیرسیستم گرافیک (GDI) و مدیریت کاربر (USER) را به درون هسته سیستمعامل منتقل کند. این تغییر باعث خلق فایلی به نام Win32k.sys شد.
در حالی که این انتقال سرعت گرافیک را در دهه ۹۰ به شدت افزایش داد، سطح حمله وسیعی را در قلب سیستمعامل ایجاد کرد. پردازش فونتهای پیچیده، ترسیم گرافیک و مدیریت رویدادهای پنجرهها، همگی اعمالی هستند که شامل دستکاری پیچیده حافظه میشوند. اگر یک هکر بتواند یک خطای سرریز بافر یا UAF در این درایور پیدا کند، میتواند بدافزار خود را با دسترسی کامل سطح کرنل (Ring 0) اجرا کند. این فرآیند که ارتقاء امتیاز محلی (LPE) نامیده میشود، هدف نهایی اکثر بدافزارهای پیشرفته است.
مراحل کلاسیک یک حمله LPE از طریق Win32k به این شرح است:
- مهاجم یک برنامه مخرب با دسترسیهای محدود (کاربر عادی) روی سیستم اجرا میکند.
- برنامه از طریق فراخوانیهای سیستمی (Syscalls) دستورات خاص و مخدوشی را به Win32k.sys ارسال میکند.
- خطای منطقی در کدهای ++C باعث میشود هسته، یک قطعه حافظه را اشتباهاً مدیریت کند (مثلاً یک شیء پنجره را قبل از استفاده پاک کند).
- مهاجم با تخصیص مجدد آن حافظه، کد مخرب خود را جایگزین میکند و سیستمعامل را فریب میدهد تا آن را با بالاترین سطح دسترسی اجرا کند.
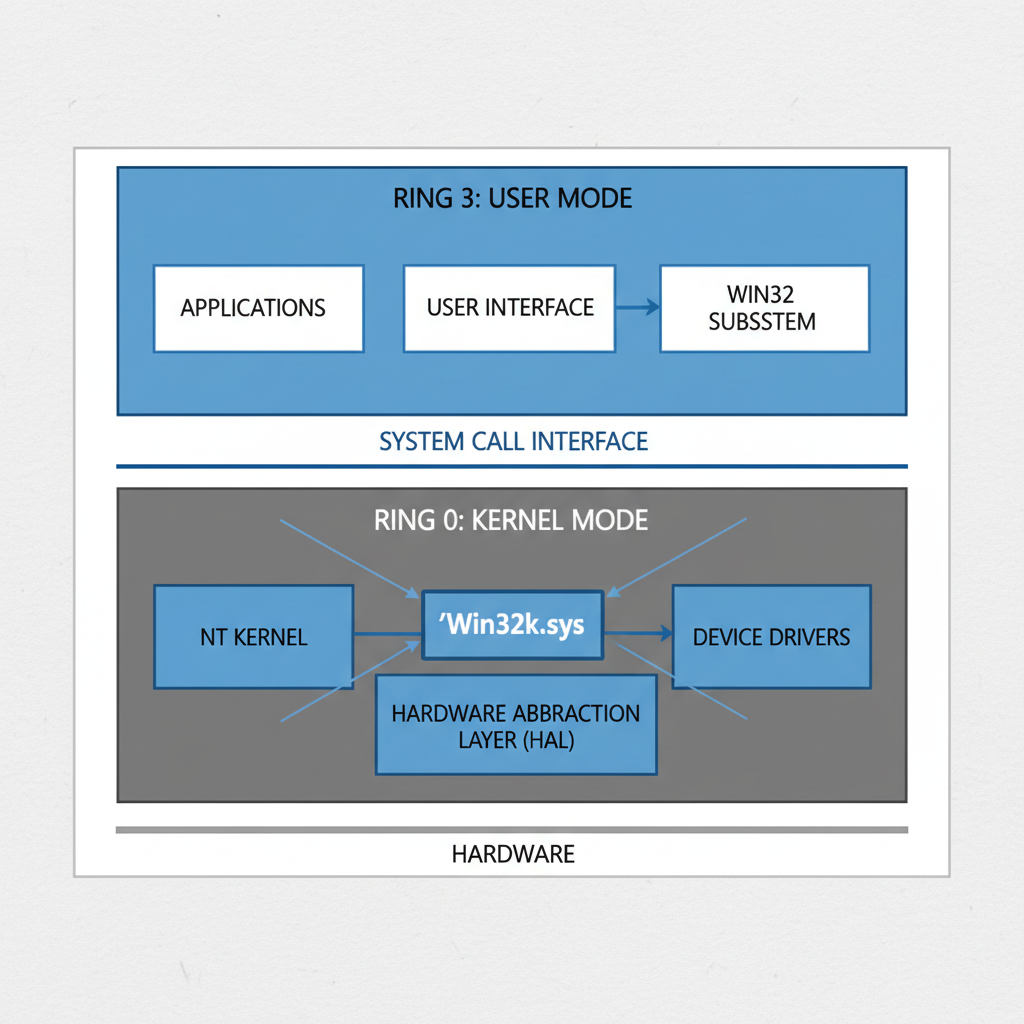
بازنویسی بخشهای پردازش رابط گرافیکی خط فرمان (GDI) و سایر سطوح حمله در Win32k.sys با زبان Rust، این زنجیره حمله را از ریشه قطع میکند. توابع پیچیدهای که هندلهای ویندوز (HWND) را مدیریت میکنند، اکنون در برابر باگهای همزمانی و مدیریت حافظه مصون هستند.
عملکرد، بنچمارکها و چالشهای فنی
یکی از بزرگترین نگرانیها در مورد جایگزینی کدهای قدیمی و بهینهشده ++C با یک زبان جدید، احتمال افت عملکرد است. در سطح کرنل، حتی تأخیر در حد میکروثانیه نیز غیرقابل قبول است. عملیاتهایی مانند تغییر زمینه (Context Switching) یا فراخوانیهای سیستمی باید در سریعترین زمان ممکن انجام شوند.
خبر فوقالعاده این است که مایکروسافت صفر درصد افت عملکرد را در تستهای اولیه گزارش کرده است. کدهای Rust از طریق کامپایلر بهینه LLVM به دستورات ماشین تبدیل میشوند که کارایی آنها دقیقاً معادل و گاهی حتی بهینهتر از کدهای کامپایل شده با MSVC (کامپایلر ++C مایکروسافت) است.
مزایای عملکردی و معماری مشاهده شده تاکنون عبارتند از:
- ثبات کامل در زمان بوت سیستمعامل بدون افزایش تاخیر.
- حفظ نرخ پاسخگویی در رابط کاربری گرافیکی، به خصوص در بخشهای بازنویسی شده مرتبط با GDI.
- کاهش زمان دیباگینگ و هزینههای نگهداری کد برای مهندسان مایکروسافت به دلیل کشف باگها در زمان کامپایل.
- ایجاد اینترفیسهای امن بین کدهای جدید Rust و کدهای قدیمی C از طریق مکانیزم FFI (Foreign Function Interface).
البته این مسیر بدون چالش نبوده است. چالشهای فنی یکپارچهسازی Rust در ویندوز ۱۱ شامل موارد زیر است:
- مدیریت وحشت (Panic Handling): در برنامههای عادی، Rust هنگام برخورد با خطای مهلک اصطلاحاً Panic میکند و برنامه بسته میشود. در کرنل، این یعنی صفحه آبی مرگ (BSOD). مهندسان باید توابع سفارشی برای مدیریت خطا بدون بروز Panic مینوشتند.
- تخصیص حافظه (Memory Allocation): کرنل ویندوز استخرهای حافظه متفاوتی دارد (Paged و Non-Paged). مایکروسافت باید تخصیصدهندههای حافظه سفارشی (Custom Allocators) در Rust مینوشت تا از این استخرها به درستی استفاده کند.
- استفاده از کد ناامن (Unsafe Rust): برای ارتباط با توابع قدیمی و سختافزار، توسعهدهندگان مجبورند از بلوکهای
unsafeدر Rust استفاده کنند. هنر مهندسان در این است که این بلوکها را در کمترین سطح ممکن نگه دارند و آنها را در لایههای ایمن (Safe Wrappers) کپسوله کنند.
«وقتی ما یک باگ UAF را در زبان ++C پیدا میکردیم، فقط همان یک باگ برطرف میشد. اما با بازنویسی کامپوننت به Rust، ما یک کلاس کامل از آسیبپذیریها را برای همیشه از بین میبریم.» - یکی از مهندسان ارشد هسته ویندوز.
ابتکار آینده امن (SFI) مایکروسافت
حرکت به سوی Rust یک پروژه ایزوله نیست، بلکه هسته اصلی ابتکار آینده امن (Secure Future Initiative) است که اواخر سال ۲۰۲۳ توسط مایکروسافت معرفی شد. این طرح با هدف پاسخ به انتقادات فزاینده نسبت به آسیبپذیریهای سیستمعاملهای ویندوز و خدمات ابری آژور راهاندازی شد.
طرح SFI بر سه ستون اصلی استوار است:
- ستون اول - تحول نرمافزاری بر پایه امنیت (Secure by Design): استفاده پیشفرض از زبانهای برنامهنویسی ایمن مانند Rust برای هر کد جدیدی که نوشته میشود و بازنویسی تدریجی کدهای حساس قدیمی.
- ستون دوم - محافظت از هویت و رمزنگاری پیشرفته: سختگیری بیشتر بر روی مدیریت کلیدهای رمزنگاری و جلوگیری از نشت اطلاعات حساس در سطح حافظه (که Rust به خوبی از آن پشتیبانی میکند).
- ستون سوم - تسریع در پاسخ به آسیبپذیریها: با کاهش حجم باگهای مربوط به حافظه، تیمهای امنیتی مایکروسافت میتوانند تمرکز خود را بر روی نقصهای منطقی و حملات پیچیدهتر معطوف کنند.
این ابتکار نشاندهنده یک بلوغ در صنعت نرمافزار است؛ جایی که مایکروسافت به جای انداختن تقصیر بر گردن برنامهنویسانی که در مدیریت دستی حافظه اشتباه کردهاند، ابزار و زیرساخت (زبان برنامهنویسی) را تغییر میدهد تا ارتکاب چنین خطاهایی اساساً غیرممکن شود.

جداول مقایسه و دادههای فنی
برای درک بهتر ابعاد این تحول، در این بخش دو جدول مقایسهای ارائه شده است که تفاوتهای فنی و امنیتی را با جزئیات دقیق بررسی میکند.
جدول ۱: مقایسه مستقیم ++C و Rust در بستر توسعه هسته ویندوز
| شاخص ارزیابی | رفتار در زبان ++C (کدهای سنتی ویندوز) | رفتار در زبان Rust (کدهای مدرن ویندوز ۱۱) | تاثیر نهایی بر امنیت و پایداری سیستمعامل | |---|---|---|---| | مدیریت آزادسازی حافظه | دستی است؛ مستعد خطاهای UAF و Double Free | خودکار از طریق قوانین مالکیت و طول عمرها | کاهش بیش از ۶۵ درصدی باگهای صفحه آبی مرگ ناشی از حافظه | | تضمینهای همزمانی (Concurrency) | عدم وجود مکانیزم داخلی؛ نیازمند قفلگذاری دستی دقیق | خطای کامپایل در صورت وجود Data Race (مفهوم Send و Sync) | افزایش پایداری در سیستمهای چند هستهای مدرن | | زمان کامپایل و آنالیز | نسبتاً سریع، اما آنالیز استاتیک پس از کامپایل زمانبر است | کندتر؛ اما کامپایلر به عنوان یک تحلیلگر امنیتی فوقپیشرفته عمل میکند | شیفت امنیتی به سمت چپ (شناسایی باگها قبل از تست نهایی) | | تعامل با کدهای Legacy | بومی و بیدردسر؛ تمام توابع هسته به زبان C نوشته شدهاند | نیازمند FFI و کپسولهسازی با بلوکهای Unsafe | کندی اولیه در توسعه اما تولید کدی بسیار شفافتر و قابلردیابی | | سرعت اجرای کد (Runtime) | بسیار بالا؛ نزدیک به زبان ماشین | بسیار بالا؛ بدون زبالهروب، معادل با ++C | صفر درصد افت عملکرد در زمان بوت و فراخوانیهای Win32k |
جدول ۲: تحلیل آسیبپذیریهای Win32k.sys قبل و بعد از ادغام Rust
| کلاس آسیبپذیری (Vulnerability) | مکانیزم رخداد در ساختار قدیمی (++C) | راهحل ارائهشده توسط ساختار جدید (Rust) | درصد تخمینی کاهش سطح حمله | |---|---|---|---| | Use-After-Free (UAF) | آزادسازی یک پنجره اما حفظ Pointer آن در یک لیست پردازشی دیگر | کامپایلر Rust اجازه ارجاع به شیء آزاد شده (Dropped) را نمیدهد | ۱۰۰٪ کاهش در ماژولهای بازنویسی شده | | سرریز بافر (Buffer Overflow) | کپی کردن دادههای گرافیکی خارج از طول آرایه اختصاص یافته | بررسی مرزهای آرایه در زمان اجرا و عدم امکان عبور از آنها | ۹۵٪ کاهش (به جز موارد اجباری در بلوکهای unsafe) | | تخصیص حافظه بدون مقداردهی اولیه | تعریف یک متغیر Pointer بدون صفر کردن آن | متغیرها در Rust پیش از استفاده باید حتماً مقداردهی شوند | ۱۰۰٪ کاهش قطعی در سطح کامپایل | | تشدید دسترسی در زمان مسابقه (Race Condition) | دو Thread همزمان ساختار GDI را تغییر دهند | قفلهای اجباری Rust در زمان دسترسی متقابل به دادهها | ۹۰٪ کاهش پایداری بالاتر در لودهای سنگین گرافیکی |
سوالات متداول
در این بخش به متداولترین سوالات درباره این تغییرات پاسخ دادهایم:
۱. چرا مایکروسافت کل هسته ویندوز را به طور یکباره به Rust تبدیل نمیکند؟ بازنویسی کل سیستمعاملی که بیش از ۵۰ میلیون خط کد دارد، از نظر مهندسی و تجاری غیرممکن و خطرناک است. مایکروسافت از رویکرد «بازنویسی استراتژیک» استفاده میکند؛ به این معنا که تنها بخشهایی که تاریخچهای طولانی از آسیبپذیری دارند (مانند Win32k.sys و پارسرهای فونت) در اولویت بازنویسی قرار میگیرند. این کار باعث کاهش ریسک از کار افتادن سیستمهای قدیمی (Regression) میشود.
۲. آیا ادغام کدهای Rust باعث کند شدن ویندوز ۱۱ میشود؟ خیر. یکی از بزرگترین دستاوردهای این پروژه این است که Rust مانند زبانهایی مثل پایتون یا جاوا ماشین مجازی یا زبالهروب ندارد. کدهای Rust مستقیماً به کد ماشین کامپایل میشوند. بنچمارکهای مایکروسافت نشان میدهد که زمان بوت و فراخوانیهای سیستمی دقیقاً به سرعت کدهای ++C است و هیچ افت عملکردی ثبت نشده است.
۳. زبان برنامهنویسی Rust چه مزیتی نسبت به #C (سیشارپ) برای مایکروسافت دارد؟ مایکروسافت سازنده زبان قدرتمند #C است و بخش زیادی از ویندوز در سطح رابط کاربری با آن نوشته شده است. با این حال، #C دارای Garbage Collector است که برای اجرای آن نیازمند وقفههای کوچک در اجرای برنامه است. در سطح کرنل، جایی که مدیریت سختافزار و حافظه باید در سطح نانوثانیه انجام شود، استفاده از زبانهای مبتنی بر زبالهروب غیرمجاز است. Rust سرعت C را با امنیت زبانهای مدرن ترکیب میکند.
۴. کاربران عادی چه زمانی این تغییرات را در ویندوز خود احساس میکنند؟ این تغییرات ذاتاً «زیر کاپوت» هستند و قرار نیست رابط کاربری جدیدی به همراه داشته باشند. کاربران متوجه این تغییر نخواهند شد، جز اینکه ویندوز آنها به مرور زمان در برابر حملات بدافزاری و هک مقاومتر شده و خطاهای صفحه آبی مرگ (BSOD) کمتری را تجربه خواهند کرد. در حال حاضر کدهای مبتنی بر Rust در آپدیتهای کانال Dev و Canary برای تستکنندگان ویندوز اینسایدر فعال شده است و به زودی وارد نسخههای پایدار (Stable) میشود.
۵. آیا نرمافزارهای قدیمی (Legacy) با این تغییر دچار مشکل میشوند؟ تیم توسعه هسته ویندوز به دقت از مکانیزمهای ABI (رابط باینری نرمافزار) پایدار استفاده کرده است. به عبارت دیگر، توابع Rust دقیقاً همان ورودیها و خروجیهایی را میپذیرند که توابع C قدیمی میپذیرفتند. بنابراین، تمام نرمافزارهای سازمانی و بازیهای ویدئویی قدیمی بدون هیچ مشکلی و بدون اطلاع از اینکه کد زیرین با Rust پردازش میشود، به کار خود ادامه خواهند داد.
۶. چه بخشهای دیگری از ویندوز علاوه بر Win32k در حال بازنویسی هستند؟ علاوه بر درایور Win32k، مایکروسافت موتور رندر متن خود به نام DWriteCore (پایهای برای DirectWrite) را نیز با بیش از ۱۵۲ هزار خط کد Rust بازنویسی کرده است. همچنین پارسرهای تصویر و کتابخانههای رمزنگاری نیز در دستور کار طرح SFI قرار دارند تا هرگونه سطح حمله مرتبط با خواندن فایلهای خارجی به صفر برسد.
۷. نقش طرح SFI در این تغییرات چیست؟ ابتکار SFI (Secure Future Initiative) یک دستورالعمل در سطح کل کمپانی مایکروسافت است که تضمین میکند امنیت نسبت به ویژگیهای جدید در اولویت قرار دارد. ادغام زبان Rust در هسته، تجلی عملی این ابتکار است که نشان میدهد مایکروسافت حاضر است زمان و منابع هنگفتی را صرف بازسازی زیرساختهای پنهان کند تا آیندهای امنتر برای کاربرانش رقم بزند.

نگاه به آینده
تأثیرات این حرکت مایکروسافت فراتر از ویندوز ۱۱ خواهد بود. موفقیت Rust در هسته ویندوز، پیام واضحی به کل صنعت نرمافزار ارسال میکند. همزمان با مایکروسافت، جامعه متنباز لینوکس نیز در حال برداشتن گامهای مشابهی است و پروژه ادغام Rust در کرنل لینوکس (توسط لینوس توروالدز و تیمش) در حال پیشروی است. این همگرایی در صنعت نشان میدهد که عصر سلطه بیچونوچرای C و ++C در برنامهنویسی سطح سیستم به پایان خود نزدیک میشود.
در آینده، احتمالاً شاهد معرفی چارچوب توسعه درایور ویندوز (WDF) بر پایه Rust خواهیم بود. این امر به شرکتهای شخص ثالث (مانند تولیدکنندگان کارت گرافیک، آنتیویروسها و سختافزارهای جانبی) اجازه میدهد تا درایورهای خود را با زبان Rust بنویسند. با توجه به اینکه بسیاری از کرشها و صفحات آبی مرگ سیستم به دلیل درایورهای غیراستاندارد شخص ثالث رخ میدهد، توسعه درایورهای ایمن با Rust میتواند پایداری کلی اکوسیستم کامپیوترهای شخصی را به طور چشمگیری افزایش دهد. ویندوز ۱۲ (یا هر نسخه بعدی از ویندوز) به احتمال زیاد با پایه کدی متولد خواهد شد که در آن، خطاهای حافظه به جای یک کابوس روزمره، به یک پاورقی در کتابهای تاریخ مهندسی نرمافزار تبدیل شدهاند.
جمعبندی
تصمیم مایکروسافت برای ادغام زبان Rust در هسته ویندوز ۱۱، یکی از جسورانهترین و مهمترین تصمیمات مهندسی در تاریخ این شرکت است. هدف قرار دادن بخشهایی مانند Win32k.sys که دههها پاشنه آشیل امنیت ویندوز در برابر حملات ارتقاء امتیاز محلی بودهاند، نشان از یک درک عمیق از ماهیت آسیبپذیریهای مدرن دارد.
از طریق طرح نوآورانه آینده امن (SFI)، مایکروسافت ثابت کرده است که حاضر است برای دستیابی به امنیت پایدار، کدهای بنیادین سیستمعامل خود را بازنگری کند. دستیابی به این سطح از امنیت بدون تحمیل سربار پردازشی و با حفظ عملکرد بینقص سیستم، دستاوردی است که تنها از طریق معماری هوشمندانه کامپایلر Rust ممکن شده است. با ادامه آزمایشها در کانالهای Canary و Dev و گسترش آن به نسخههای پایدار، کاربران ویندوز میتوانند به آیندهای امیدوار باشند که در آن هک شدن از طریق خطاهای ساده حافظه، عملاً به تاریخ پیوسته است. این یک بهروزرسانی ساده نیست، بلکه تولد دوباره قلب تپنده ویندوز است.
منابع و مراجع
- The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety - Analysis and Updates — Microsoft Blog
- The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety - Analysis and Updates — Microsoft Tech Community
- The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety - Analysis and Updates — The Verge
- The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety - Analysis and Updates — Ars Technica
- The Rust Revolution: How Microsoft is Rewriting the Windows 11 Kernel for Memory Safety - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم