سودو برای ویندوز: پر کردن شکاف بین توسعهدهندگان لینوکس و ویندوز
Sudo for Windows: Bridging the Gap Between Linux and Windows Development
مایکروسافت با معرفی دستور بومی Sudo در بیلد توسعهدهندگان ویندوز ۱۱، تحولی بزرگ در جریان کار برنامهنویسان ایجاد کرده است. این ابزار با ارائه سه حالت اجرایی و متنباز بودن، جایگزین قدرتمندی برای runas محسوب میشود.
سودو برای ویندوز: پر کردن شکاف بین توسعهدهندگان لینوکس و ویندوز
مقدمه
دنیای توسعه نرمافزار برای دههها شاهد رقابت و تفاوتهای بنیادین میان سیستمعاملهای ویندوز و خانواده لینوکس/یونیکس بوده است. برنامهنویسان و مهندسان سیستم همواره با چالش مهاجرت ابزارها و جریانهای کاری میان این دو اکوسیستم دست و پنجه نرم میکردند. یکی از مشهودترین جای خالیها در محیط ویندوز، عدم وجود یک مکانیسم ساده، سریع و ایمن برای ارتقاء سطح دسترسی در محیط خط فرمان بود؛ ابزاری که در دنیای لینوکس با نام sudo (Superuser do) به عنوان یک استاندارد طلایی شناخته میشود.
اکنون، مایکروسافت در اقدامی که نشاندهنده تغییر پارادایم در رویکرد این شرکت است، دستور بومی sudo را مستقیماً در نسخههای توسعهدهنده ویندوز ۱۱ (Windows 11 Insider Preview Builds، به ویژه از بیلد ۲۶۰۵۲ به بعد) ادغام کرده است. این قابلیت جدید، فراتر از یک ابزار ساده، یک پل ارتباطی حیاتی است که شکاف میان توسعه لینوکس و ویندوز را پر میکند. با جایگزینی روشهای قدیمی و پیچیده مانند دستور runas، توسعهدهندگان اکنون میتوانند دستورات خود را با حفظ کامل متغیرهای محیطی و در کسری از ثانیه با دسترسی مدیر اجرا کنند. در این مقاله بسیار جامع، به بررسی عمیق معماری Sudo در ویندوز، امنیت خط فرمان، حالتهای اجرایی سهگانه، و تاثیر شگرف آن بر بهینهسازی جریان کار توسعهدهندگان خواهیم پرداخت.
بافت و پیشزمینه: تکامل خط فرمان در ویندوز
برای درک واقعی ارزش افزوده ابزار Sudo برای ویندوز، نیازمند یک بررسی تاریخی پیرامون مدیریت سطح دسترسی در سیستمعاملهای مایکروسافت هستیم. سیستمعاملهای مبتنی بر معماری Windows NT از ابتدا بر اساس یک مدل امنیتی چندکاربره (Multi-user security model) طراحی شدند، اما تا پیش از عرضه ویندوز ویستا، کاربران معمولاً با دسترسی کامل Administrator کار میکردند که این امر سیستم را به شدت در معرض خطر بدافزارها قرار میداد.
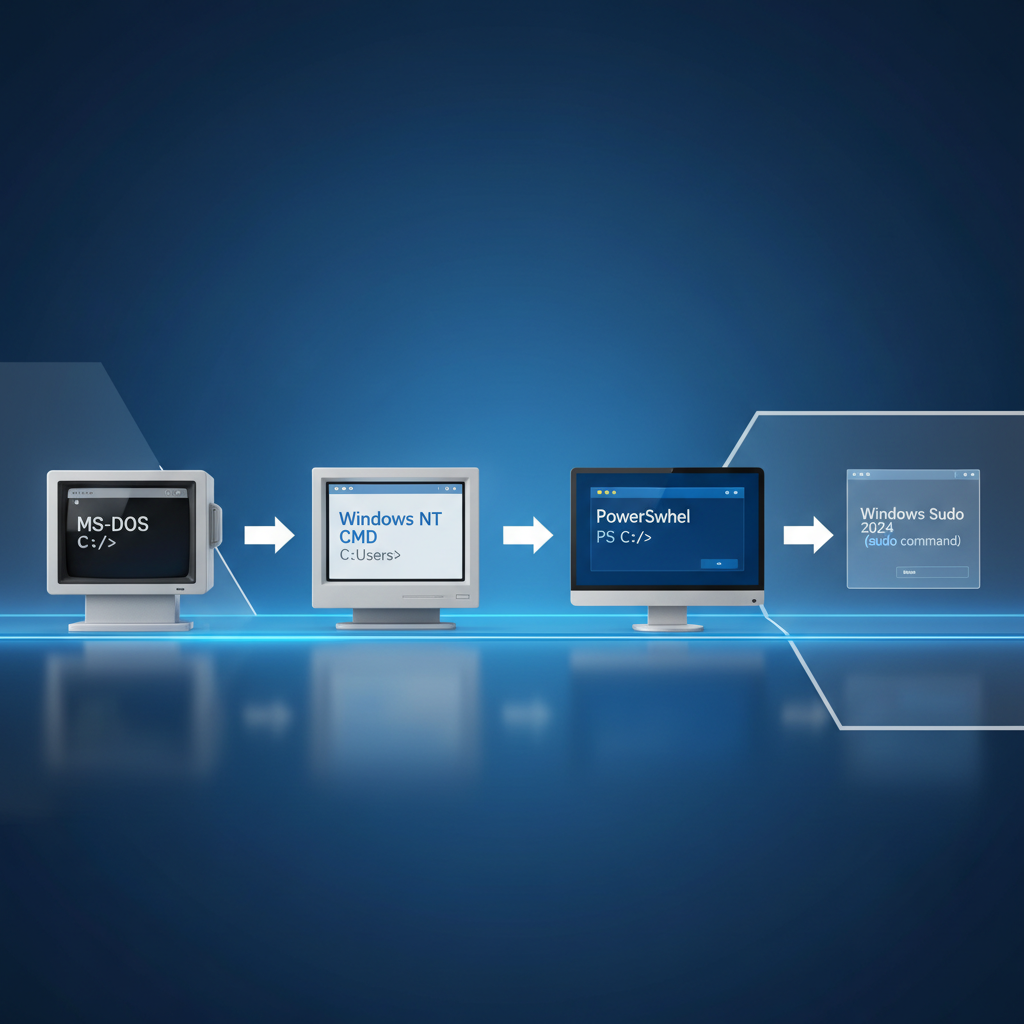
با معرفی سیستم کنترل حساب کاربری (UAC - User Account Control) در سال ۲۰۰۶، ویندوز گام بزرگی به سمت اجرای اصل حداقل امتیاز (Principle of Least Privilege) برداشت. با UAC، حتی کاربران مدیر نیز به صورت پیشفرض در حالت کاربری استاندارد (Standard User Mode) فعالیت میکردند و تنها زمان نیاز به تغییرات سیستمی، پنجرهای برای تایید (Elevation Prompt) به آنها نمایش داده میشد. با این حال، این ویژگی یک چالش بزرگ برای توسعهدهندگان خط فرمان ایجاد کرد.
- محدودیتهای پیشین:
- باز کردن مجدد ترمینال: برای اجرای یک دستور سیستمی، کاربر باید محیط خط فرمان قبلی را ترک کرده و یک ترمینال جدید با عنوان "Run as Administrator" باز میکرد.
- از دست رفتن بستر (Context Loss): با باز شدن ترمینال جدید، مسیر دایرکتوری جاری و تاریخچه دستورات از دست میرفت.
- توسل به دستور
runas: این دستور اگرچه کاربردی بود، اما پیچیدگیهای نحوی (Syntax) داشت و اغلب برای اسکریپتنویسی روان و سریع مناسب نبود. - مشکلات مسیر: دستور
runasبه طور پیشفرض دایرکتوری کاری را بهC:\Windows\System32تغییر میداد. - عدم انتقال متغیرها: متغیرهای محیطی سفارشی توسعهدهندگان در فرآیند جدید شناسایی نمیشدند.
«ابزارهای قدیمی مانند runas سالها پیش برای نیازهای زمان خود طراحی شده بودند. در عصر توسعه چابک و محیطهای یکپارچه، توسعهدهندگان نیازمند ابزاری هوشمندتر، سریعتر و سازگارتر بودند که به طور یکپارچه در جریان کار آنها حل شود.»
همین چالشها باعث شد تا توسعهدهندگانی که با انعطافپذیری ابزارهای لینوکسی مانند WSL (Windows Subsystem for Linux) کار کرده بودند، فشار مضاعفی برای آوردن قابلیتهای مشابه به بطن سیستمعامل ویندوز بیاورند. نتیجه این فشارها، پروژه شگفتانگیز Sudo برای ویندوز است.
جزئیات و تحلیل معماری Sudo در ویندوز
در این بخش به هسته مرکزی و مهندسی نرمافزار پشت Sudo در ویندوز ۱۱ میپردازیم. مایکروسافت صرفاً کدهای لینوکس را پورت نکرده است؛ بلکه یک معماری کاملاً جدید و سازگار با هسته ویندوز و پروتکلهای UAC توسعه داده است.
امنیت خط فرمان و پروتکلهای ارتباطی (Command Line Security)
امنیت (Security) همواره پاشنه آشیل ابزارهای خط فرمان بوده است. زمانی که شما یک ابزار را با سطح دسترسی بالا اجرا میکنید، هرگونه نقص در مدیریت ورودیها میتواند منجر به اجرای کدهای مخرب شود. Sudo در ویندوز از یک معماری کلاینت-سرور (Client-Server Architecture) بر پایه RPC (Remote Procedure Call) برای مدیریت ایمن ارتقاء دسترسی استفاده میکند.
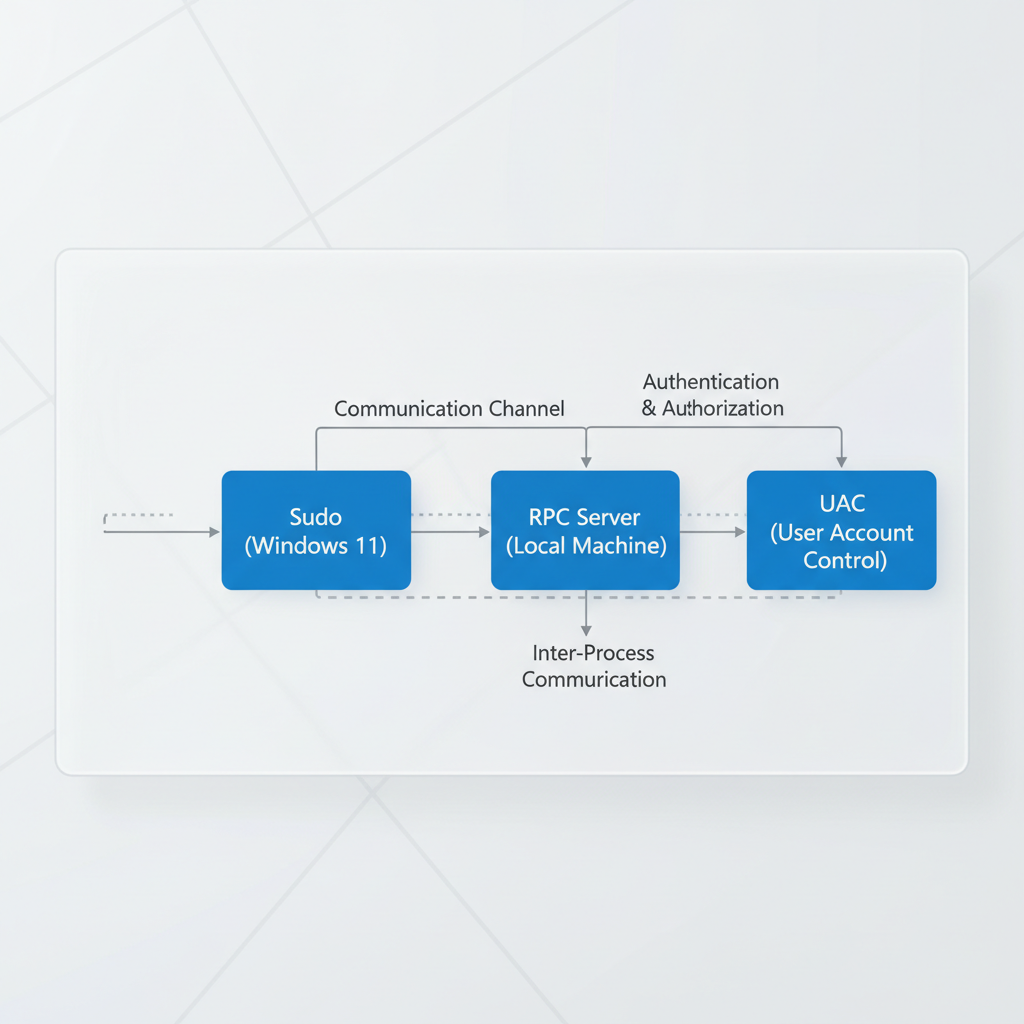
زمانی که کاربر دستوری را تایپ میکند، فرآیند Sudo به عنوان یک کلاینت غیرارتقایافته (Unelevated Client) اجرا میشود. این کلاینت درخواست ارتقاء را به سیستم ارسال کرده و UAC را فراخوانی میکند. پس از تایید توسط کاربر، سیستم یک سرور RPC موقت با دسترسی بالا ایجاد میکند که دستور واقعی را اجرا مینماید. کلاینت و سرور اطلاعات را به صورت رمزنگاریشده از طریق Named Pipes و در برخی حالتها از طریق ConPTY (Console Pseudo-Terminal) مبادله میکنند. این جداسازی فیزیکی پروسهها، یک لایه دفاعی مستحکم در برابر حملات تزریق کد (Code Injection) ایجاد میکند.
علاوه بر این، تصمیم مایکروسافت برای انتشار این ابزار تحت مدل توسعه منبعباز (Open-source development model) که در پلتفرم GitHub میزبانی میشود، یک پیروزی بزرگ برای امنیت سایبری است. این رویکرد به متخصصان امنیتی مستقل اجازه میدهد تا به ممیزی امنیتی شفاف (Transparent security auditing) پرداخته و آسیبپذیریهای احتمالی را پیش از مهاجمان کشف کنند.
«شفافیت کد در ابزارهای مرتبط با سطح دسترسی (Elevation) یک انتخاب نیست، بلکه یک ضرورت قطعی است. حضور Sudo ویندوز در پلتفرم گیتهاب نشاندهنده تعهد مایکروسافت به امنیت مبتنی بر جامعه کاربری و ممیزی باز است.»
بهینهسازی جریان کار توسعهدهندگان (Developer Workflow Optimization)
زمان، ارزشمندترین دارایی یک توسعهدهنده است. یکی از مهمترین دستاوردهای Sudo برای ویندوز، توانایی آن در حفظ بستر فعلی (Current Context) است. دو ویژگی بسیار کلیدی در این زمینه عبارتند از:
- حفظ دایرکتوری کاری (Current Directory): برخلاف
runasکه شما را به مسیر سیستمی پرتاب میکرد، Sudo تضمین میکند که دستور شما دقیقاً در همان پوشهای که هستید اجرا شود. این برای اجرای دستوراتی مانندnpm install -gیا تغییر فایلهای پیکربندی محلی (Local config files) که به مجوز نیاز دارند، حیاتی است. - حفظ متغیرهای محیطی (Environment Variables): توسعهدهندگان معمولاً مسیرهای موقت یا متغیرهای مربوط به API Keyها را در ترمینال تنظیم میکنند. Sudo محیط فعلی را بسته به پیکربندی، به فرآیند سطح بالا پاس میدهد تا قطعی و گسست در کار ایجاد نشود.

بررسی عمیق سه حالت اجرایی Sudo در ویندوز
برای پاسخگویی به نیازهای متنوع کاربران و استانداردهای مختلف امنیتی، مایکروسافت سه حالت اجرایی مجزا (Three distinct execution modes) طراحی کرده است که هر کدام از آنها با پارامترهای مختلف تنظیم میشوند.
۱. حالت پنجره جدید (New Window / forceNewWindow)
در این حالت سنتیترین رفتار مشاهده میشود. با تایپ sudo [command]، یک پنجره ترمینال کاملاً جدید با دسترسی Administrator باز میشود. دستور در آنجا اجرا شده و پس از پایان، معمولاً پنجره بسته میشود.
- موارد استفاده ایدهآل: اجرای ابزارهای گرافیکی سیستمی (مانند
sudo taskmgrیاsudo regedit) و یا اسکریپتهایی که نیاز به ایزولهسازی کامل دارند. - مزیت امنیتی: جداسازی صددرصدی محیط ورودی و خروجی. هیچ راهی برای تداخل حافظه یا تزریق از ترمینال مبدا به مقصد وجود ندارد.
۲. حالت ورودی غیرفعال (Input Disabled / disableInput)
شاید بتوان گفت این حالت، هوشمندانهترین اختراع مایکروسافت در پروژه Sudo باشد. در این حالت، دستور در همان پنجره فعلی (بدون باز شدن پنجره جدید) اجرا میشود، و خروجیها (Stdout/Stderr) را در همان جا چاپ میکند، اما جریان ورودی استاندارد (Stdin) را کاملاً مسدود میسازد.
- دلیل اهمیت: اگر یک فرآیند مخرب در سطح کاربر (User-level) سعی کند با شبیهسازی کلیدهای کیبورد (Keystroke simulation) یا تزریق کد از طریق Pipe به فرآیند مدیر متصل شود، شکست میخورد.
- محدودیتها: نمیتوان از آن برای دستوراتی که نیاز به تعامل در لحظه دارند (مانند فشردن کلید Y برای نصب پکیج یا وارد کردن رمز عبور در حین اجرا) استفاده کرد.

۳. حالت درونخطی (Inline / normal)
این حالت دقیقاً مشابه عملکرد Sudo در سیستمعامل لینوکس است. ورودی استاندارد، خروجی استاندارد و خطای استاندارد به طور کامل به ترمینال فعلی متصل هستند. شما میتوانید به صورت زنده با فرآیند تعامل داشته باشید.
- محبوبیت: بیشترین کاربرد را در بین توسعهدهندگانی دارد که به دنبال یکپارچهترین جریان کار (Seamless workflow) هستند.
- هشدار امنیتی: از آنجا که یک فرآیند غیرمدیر (ترمینال شما) جریانهای ارتباطی مستقیم با یک فرآیند مدیر (برنامه اجرا شده توسط Sudo) دارد، خطر حملات جعل ورودی (Input Spoofing) تا حدودی وجود دارد. مایکروسافت در اسناد خود به صراحت به توسعهدهندگان حرفهای توصیه کرده است که تنها در محیطهای توسعه امن از این حالت استفاده کنند.
ویژگیهای پیشرفته ویندوز ۱۱ (Windows 11 Power Features)
تکامل Sudo بخشی از یک استراتژی کلان به نام "Windows 11 Power Features" است. مایکروسافت در سالهای اخیر تلاش مضاعفی برای بازپسگیری سهم بازار توسعهدهندگان از مکاواس (macOS) و لینوکس دسکتاپ داشته است. ترکیب Windows Terminal با پروفایلهای پویا، WSL 2 با پشتیبانی از هسته واقعی لینوکس، Dev Home برای مدیریت پروژهها، Dev Drive مبتنی بر فرمت ReFS برای سرعت بینظیر فایلسیستم، و اکنون Sudo، پکیج کاملی را میسازد که نیاز به ابزارهای جانبی و پیچیده را از بین میبرد.
جدول مقایسه و تحلیل دادهها
برای درک ملموستر تفاوتها و قابلیتها، دو جدول تحلیلی جامع طراحی کردهایم. جدول اول جایگاه Sudo را در برابر ابزار قدیمی Runas مقایسه میکند و جدول دوم مشخصات فنی سه حالت اجرایی Sudo را در کنار هم قرار میدهد.
جدول ۱: مقایسه جامع Sudo برای ویندوز و دستور کلاسیک Runas
| ویژگی / معیار مقایسه | Sudo برای ویندوز ۱۱ (نسخه ۲۰۲۴) | دستور سنتی Runas | تحلیل و نتیجهگیری |
| :--- | :--- | :--- | :--- |
| توسعه و سورسکد | کاملاً متنباز (Open-Source در GitHub) | انحصاری و متنبسته (Closed-Source) | Sudo امکان ممیزی امنیتی جهانی را فراهم میکند. |
| مدیریت دایرکتوری جاری | حفظ کامل مسیر (Directory Persistence) | بازگشت به C:\Windows\System32 | Sudo باعث صرفهجویی زمان در جابجایی مسیرها میشود. |
| انتقال متغیرهای محیطی | یکپارچه و به صورت اتوماتیک | نیازمند تنظیمات پیچیده پروفایل (/profile) | اسکریپتهای وابسته به متغیرها با Sudo بسیار پایدارترند. |
| یکپارچگی با سیستم UAC | صددرصد بومی با نمایش پنجره ایمن تایید | محدود و نیازمند وارد کردن دستی رمز عبور | تجربه کاربری (UX) در Sudo به شدت روانتر است. |
| پشتیبانی از Inline Execution | پشتیبانی کامل (مشابه تجربه لینوکس) | عدم پشتیبانی استاندارد از ورودی/خروجی مشترک | Sudo برای اسکریپتنویسان مدرن ابزار برتر است. |
جدول ۲: بررسی فنی سه حالت اجرایی Sudo در ویندوز ۱۱
| حالت اجرایی (Mode Name) | پیکربندی خط فرمان | وضعیت استاندارد ورودی (Stdin) | وضعیت خروجی (Stdout/Stderr) | سطح امنیت محیطی | کاربرد پیشنهادی توسعهدهنده |
| :--- | :--- | :--- | :--- | :--- | :--- |
| New Window | sudo config --enable forceNewWindow | مجزا در پنجره جدید | مجزا در پنجره جدید | بسیار بالا (کاملاً ایزوله) | اجرای رابطهای کاربری گرافیکی (GUI) سطح سیستم |
| Input Disabled | sudo config --enable disableInput | مسدود شده (بدون تعامل) | نمایش در پنجره مبدا (Inline) | بالا (جلوگیری از تزریق ورودی) | اجرای سرویسها، نصبکنندههای خودکار و اسکریپتهای بدون وقفه |
| Inline (Normal) | sudo config --enable normal | متصل به پنجره مبدا | متصل به پنجره مبدا | متوسط (نیازمند دقت کاربر) | تعامل زنده با خط فرمان، کامپایل کدها، و رفع باگ |
راهنمای گامبهگام پیادهسازی و تنظیمات
با توجه به اینکه این ابزار به صورت پیشفرض غیرفعال است (برای جلوگیری از خطرات ناخواسته برای کاربران عادی)، توسعهدهندگان باید به صورت دستی آن را در ویندوز ۱۱ فعال کنند. این فرآیند بسیار ساده است اما نیازمند دسترسی مدیریت اولیه است.
روند اجرای فعالسازی به شرح زیر است:
- ورود به تنظیمات توسعهدهندگان: از منوی استارت ویندوز ۱۱، عبارت
Developer Settingsرا جستجو کرده و وارد این بخش شوید. - فعالسازی Sudo: در این صفحه، گزینهای به نام
Enable sudoوجود دارد. سوئیچ آن را روی حالتOnقرار دهید. - انتخاب حالت اجرایی: پس از فعالسازی، یک منوی کشویی (Dropdown menu) ظاهر میشود که از طریق آن میتوانید یکی از سه حالت (In a new window، With input disabled، یا Inline) را به عنوان رفتار پیشفرض انتخاب کنید.
- تایید امنیتی UAC: ویندوز برای اطمینان از این تغییر، یک اعلان UAC نمایش میدهد که باید آن را با فشردن دکمه Yes تایید کنید.
علاوه بر روش گرافیکی، شما میتوانید از طریق خود خط فرمان (PowerShell با دسترسی ادمین) نیز این تنظیمات را اعمال کنید:
روند اجرای تنظیمات از طریق خط فرمان:
- اجرای دستور
sudo config --enable normalبرای فعالسازی کامل حالت Inline. - استفاده از دستور
sudo config --statusبرای مشاهده وضعیت فعلی پیکربندی. - در صورت نیاز به غیرفعالسازی موقت، اجرای دستور
sudo config --disable.
سوالات متداول (FAQ)
در زمان معرفی هر فناوری جدید، ابهامات و پرسشهای متعددی در سطح جامعه توسعهدهندگان مطرح میشود. در این بخش تلاش کردهایم به ۸ مورد از مهمترین سوالات پاسخ دهیم.
۱. آیا Sudo برای ویندوز در ویندوز ۱۰ نیز پشتیبانی میشود؟ خیر. مایکروسافت تأیید کرده است که Sudo به دلیل وابستگی به ساختارهای امنیتی و معماریهای جدید سیستمعامل، منحصراً برای ویندوز ۱۱ (نسخههای توسعهدهنده به بالا) طراحی شده است. هیچ برنامهای برای پورت این قابلیت به ویندوز ۱۰ که در پایان چرخه عمر خود قرار دارد، وجود ندارد.
۲. تفاوت بنیادی نحوه احراز هویت Sudo در ویندوز با لینوکس چیست؟ در سیستمعاملهای خانواده لینوکس، زمانی که شما Sudo را اجرا میکنید، سیستم معمولاً در همان محیط ترمینال از شما میخواهد رمز عبور کاربر خود را تایپ کنید. در ویندوز، Sudo این کار را از طریق بستر یکپارچه UAC انجام میدهد؛ به این معنا که یک پنجره گرافیکی امنیتی (Secure Desktop Prompt) باز میشود که بسته به تنظیمات سیستم، نیازمند کلیک روی "Yes"، استفاده از حسگر اثر انگشت (Windows Hello) یا وارد کردن پین/پسورد است.
۳. آیا میتوانم با استفاده از Sudo نرمافزارهای گرافیکی (GUI) را اجرا کنم؟
بله، کاملاً. اگرچه هدف اصلی این ابزار اجرای دستورات خط فرمان است، اما شما میتوانید با دستوراتی مانند sudo notepad.exe C:\Windows\System32\drivers\etc\hosts یک برنامه گرافیکی مانند نوتپد را با دسترسی ادمین باز کنید تا فایلهای محافظتشده را مستقیماً ویرایش نمایید. (پیشنهاد میشود برای این کار از حالت New Window استفاده کنید).
۴. چرا مایکروسافت از زبان برنامهنویسی Rust در توسعه این ابزار در آینده صحبت کرده است؟ نسخه اولیه Sudo ویندوز با زبان ++C نوشته شده است، اما مایکروسافت اخیراً تمایل شدیدی به بازنویسی بخشهای حیاتی سیستمعامل با زبان Rust نشان داده است. دلیل این امر ایمنی حافظه (Memory Safety) فوقالعاده در Rust است که امکان بروز آسیبپذیریهایی مانند سرریز بافر (Buffer Overflow) را در ابزارهای حساسی چون Sudo به صفر میرساند.
۵. اگر محیط خط فرمان من PowerShell باشد، باز هم به Sudo نیاز دارم؟
پاورشل (PowerShell) یک محیط قدرتمند است، اما خود ابزاری برای ارتقاء دسترسی درونخطی نداشت و معمولاً شما مجبور بودید از دستور Start-Process powershell -Verb runAs استفاده کنید که یک پنجره جدید باز میکرد. ادغام Sudo، این نیاز را از بین برده و درون همان محیط پاورشل، ارتقاء دسترسی را به صورت Inline فراهم میآورد.
۶. آیا Sudo بر متغیر کاربر (%USERPROFILE%) تأثیر میگذارد؟
این یکی از نقاط قوت Sudo است. برخلاف برخی متدهای قدیمی که محیط کاربر ادمین را بارگذاری میکردند، Sudo در حالت پیشفرض میتواند تنظیمات را به گونهای مدیریت کند که ابزارها همچنان فایلهای پیکربندی محلی کاربر فعلی شما (مثلاً در C:\Users\YourName) را شناسایی کنند.
۷. پروژه منبعباز Sudo را در کجا میتوان یافت و آیا امکان مشارکت وجود دارد؟ بله، کدهای منبع این پروژه در مخزن رسمی مایکروسافت در پلتفرم GitHub در دسترس عموم قرار گرفته است. توسعهدهندگان از سراسر جهان میتوانند با ارسال Pull Requestها، گزارش باگها (Issues) و پیشنهاد ویژگیهای جدید، مستقیماً در روند تکامل این ابزار مشارکت داشته باشند.
۸. آیا استفاده از حالت Inline خطر امنیتی بزرگی محسوب میشود؟ خطرات آن بستگی به سطح تهدید سیستم شما دارد. در حالت Inline، ورودیها از فرآیند عادی به فرآیند مدیر هدایت میشوند. اگر یک بدافزار قبلاً روی سیستم شما (در سطح کاربر عادی) فعال باشد، از لحاظ تئوری میتواند با شبیهسازی کلیدها (Keylogging/Injecting) کنترل فرآیند ادمین را به دست بگیرد. برای سیستمهای توسعه شخصی ریسک پایینی دارد، اما برای سرورها یا سیستمهای حساس، حالت "Input Disabled" اکیداً توصیه میگردد.
نگاه به آینده
«آینده توسعه نرمافزار به سمت همگرایی ابزارها حرکت میکند. مرزهای بین لینوکس و ویندوز در حال محو شدن هستند و Sudo جدیدترین کاتالیزور این تغییر است.»
اضافه شدن Sudo به ویندوز تنها نقطه آغاز است. با توجه به روند فعلی توسعه در مایکروسافت و استقبال بینظیر جامعه کاربری، میتوان انتظار داشت که در آینده نزدیک شاهد گسترش چشمگیر قابلیتهای این ابزار باشیم. یکی از مهمترین ویژگیهای مورد انتظار، اضافه شدن قابلیت پیکربندی دقیق کاربران مشابه فایل sudoers در لینوکس است؛ جایی که مدیران شبکه میتوانند تعیین کنند دقیقاً چه کاربری مجاز به اجرای چه دستوری بدون نیاز به وارد کردن رمز عبور است.

علاوه بر این، یکپارچگی عمیقتر با Windows Hello به کاربران اجازه خواهد داد تا فرآیند احراز هویت در ترمینال را تنها با استفاده از تشخیص چهره یا حسگر اثر انگشت، و بدون باز شدن هیچگونه پاپآپ گرافیکی مسدودکنندهای انجام دهند. از سوی دیگر، انتقال تدریجی کدهای منبع باز به معماری مبتنی بر زبان Rust، امنیت و پایداری این ابزار کلیدی را برای دهههای آینده تضمین خواهد کرد.
جمعبندی
در نهایت، میتوان با قاطعیت گفت که معرفی دستور Sudo برای ویندوز یکی از مهمترین و تاثیرگذارترین بهروزرسانیهای متمرکز بر توسعهدهندگان در تاریخ ویندوز ۱۱ است. این ابزار نه تنها دردسرهای چندین ساله مرتبط با دستورات پیچیده و ناکارآمدی چون runas را از بین برده، بلکه با حفظ دایرکتوری کاری و متغیرهای محیطی، پیوستگی و تمرکز توسعهدهنده را به حداکثر رسانده است.
«در دنیای امنیت سایبری مدرن، اصل حداقل امتیاز (Principle of Least Privilege) یک قانون طلایی است. استفاده از Sudo به جای باز نگه داشتن دائمی یک ترمینال ادمین، اجرای این قانون را بسیار آسانتر میکند.»
پشتیبانی از سه حالت اجرایی انعطافپذیر (New Window، Input Disabled و Inline) نشان از درک عمیق مایکروسافت از نیازهای متنوع برنامهنویسان و دغدغههای امنیتی سازمانها دارد. با باز کردن کدهای این پروژه در گیتهاب، مایکروسافت شفافیت بیسابقهای را ارائه داده است که اعتماد جامعه متنباز را بیش از پیش جلب خواهد کرد. Sudo در ویندوز صرفاً یک خط کد جدید نیست؛ بلکه نمادی از تعهد مایکروسافت به پر کردن شکافهای موجود، همگرایی با استانداردهای جهانی و تبدیل ویندوز به قدرتمندترین، امنترین و دوستداشتنیترین پلتفرم برای توسعهدهندگان نرمافزار در سراسر جهان است.
منابع و مراجع
- Sudo for Windows: Bridging the Gap Between Linux and Windows Development - Analysis and Updates — Microsoft Blog
- Sudo for Windows: Bridging the Gap Between Linux and Windows Development - Analysis and Updates — Microsoft Tech Community
- Sudo for Windows: Bridging the Gap Between Linux and Windows Development - Analysis and Updates — The Verge
- Sudo for Windows: Bridging the Gap Between Linux and Windows Development - Analysis and Updates — Ars Technica
- Sudo for Windows: Bridging the Gap Between Linux and Windows Development - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم