تحول امنیتی مایکروسافت: بررسی جامع و عمیق ویژگی Recall در کامپیوترهای Copilot+
Microsoft Security Overhaul: Deep Dive into Recall Feature on Copilot+ PCs
مایکروسافت پس از مواجهه با انتقادات گسترده امنیتی، ویژگی Recall در کامپیوترهای Copilot+ را به طور کامل بازطراحی کرده است. این قابلیت اکنون به صورت پیشفرض غیرفعال بوده و استفاده از آن منوط به تأیید هویت بیومتریک از طریق Windows Hello و بهرهگیری از رمزنگاری پیشرفته دادهها و پایگاههای داده است.
1. مقدمه
در اواسط سال 2024، مایکروسافت با معرفی نسل جدید کامپیوترهای شخصی تحت عنوان Copilot+ PCs، چشمانداز بلندپروازانهای از ادغام هوش مصنوعی با سیستمعامل ویندوز را به نمایش گذاشت. گل سرسبد این نوآوریها، ویژگی نوآورانهای به نام Recall بود؛ یک حافظه تصویری و دیجیتال که به کاربران اجازه میداد هر آنچه را که در گذشته روی صفحه نمایش خود دیدهاند، با استفاده از جستجوی زبان طبیعی پیدا کنند. با این حال، این ویژگی در ابتدا با واکنشهای شدید و انتقادات گستردهای از سوی کارشناسان امنیت سایبری و فعالان حوزه حریم خصوصی مواجه شد.
دلیل این انتقادات، ذخیرهسازی دادههای حساس به صورت متنی و بدون رمزنگاری قوی در نسخههای اولیه بود. مایکروسافت در یک اقدام هوشمندانه و بیسابقه، انتشار عمومی این ویژگی را متوقف کرد تا بازطراحی کاملی روی معماری امنیتی آن انجام دهد. اکنون، ویژگی Recall با مجموعهای از بهبودهای امنیتی حیاتی، از جمله تغییر مدل به یک تجربه انتخابی (Opt-in)، الزام به استفاده از Windows Hello، و رمزنگاری کامل دادهها، آماده ورود مجدد به عرصه فناوری است. در این مقاله جامع 2200 کلمهای، به بررسی دقیق و تحلیل چرایی و چگونگی این تغییرات، تاثیرات آن بر حریم خصوصی، و نقش سختافزارهای جدید در این اکوسیستم خواهیم پرداخت.
2. بافت و پیشزمینه
برای درک عمق تغییراتی که مایکروسافت در Recall ایجاد کرده است، ابتدا باید بدانیم این ویژگی دقیقا چیست و چرا در ابتدا باعث ایجاد یک «طوفان رسانهای» شد. ویژگی Recall طراحی شده بود تا به عنوان یک «حافظه عکاسی» برای کامپیوتر شما عمل کند.
این سیستم هر چند ثانیه یک بار (به طور دقیق هر 5 ثانیه) یک اسکرینشات (Snapshot) از صفحه نمایش کاربر میگرفت، آن را با استفاده از پردازشگر عصبی (NPU) به صورت محلی تحلیل میکرد، متنها را با تکنیک OCR استخراج مینمود، و سپس تمامی این اطلاعات را در یک پایگاه داده SQLite برای جستجوهای بعدی ذخیره میکرد.
چالشهای اولیه
زمانی که نسخههای پیشنمایش این ویژگی در دسترس قرار گرفت، محققان امنیتی متوجه شدند که:
- دادههای جمعآوری شده در یک دیتابیس بدون رمزنگاری در مسیر کاربری ذخیره میشوند.
- بدافزارها در صورت نفوذ به سیستم، میتوانند به راحتی کل تاریخچه فعالیت کاربر (شامل پیامها، ایمیلها، و حتی اطلاعات مالی) را به سرقت ببرند.
- این ویژگی به صورت پیشفرض برای تمامی کاربران فعال بود (Opt-out به جای Opt-in).
«ما متوجه شدیم که Recall در فرمت اولیه خود، یک معدن طلای آماده برای هکرها و بدافزارهای سارق اطلاعات (InfoStealers) است. ذخیره لاگ تصویری تمام فعالیتهای یک کاربر بدون رمزنگاری لایه اپلیکیشن، خطری غیرقابل قبول بود.» - کوین بومونت، محقق امنیت سایبری
مایکروسافت بلافاصله متوجه این خطر شد و انتشار را به تعویق انداخت. این شرکت تصمیم گرفت Recall را تنها از طریق کانال Windows Insider Program و پس از اعمال لایههای متعدد امنیتی مورد تست قرار دهد. این تصمیم نه تنها نشاندهنده تعهد مایکروسافت به امنیت بود، بلکه یک تغییر پارادایم در نحوه توسعه ویژگیهای مبتنی بر هوش مصنوعی محسوب میشد.
3. جزئیات و تحلیل
تحول امنیتی Recall صرفاً یک وصله نرمافزاری ساده نبود؛ بلکه یک بازطراحی معماری عمیق بود که بر سه پایه اصلی استوار است: حریم خصوصی پیشفرض، احراز هویت بیومتریک سختگیرانه، و رمزنگاری مبتنی بر مجازیسازی. در این بخش، هر یک از این اجزا را با جزئیات فنی بررسی میکنیم.
3.1. تغییر رویکرد به مدل Opt-in (انتخابی)
یکی از بزرگترین پیروزیها برای طرفداران حریم خصوصی، تغییر مدل فعالسازی Recall بود. در طراحی اولیه، مایکروسافت قصد داشت این ویژگی را به طور پیشفرض برای تمامی خریداران Copilot+ PC فعال کند. اما اکنون:
- در هنگام راهاندازی اولیه ویندوز (OOBE)، کاربر با یک صفحه کاملاً شفاف روبرو میشود که ویژگی Recall را توضیح میدهد.
- کاربر باید به صورت آگاهانه و اکتیو، گزینه فعالسازی (Enable) را انتخاب کند.
- در صورت عدم انتخاب، هیچ سرویس پسزمینهای مربوط به Recall اجرا نخواهد شد و فضایی از دیسک اشغال نمیگردد.
این تغییر از نظر روانشناسی رفتاری بسیار مهم است. مدلهای Opt-in تضمین میکنند که تنها کاربرانی که واقعاً به این فناوری نیاز دارند و ریسکهای آن را میپذیرند، از آن استفاده کنند. این رویکرد به ویژه در اتحادیه اروپا و برای انطباق با قوانین GDPR یک ضرورت انکارناپذیر بود.
3.2. نقش حیاتی Windows Hello و احراز هویت پیشرفته (ESS)
دومین لایه دفاعی مهم، ادغام عمیق با Windows Hello است. مایکروسافت اعلام کرده است که برای دسترسی به محیط Recall، مشاهده تایملاین، و حتی جستجو در آن، کاربر باید به صورت لحظهای احراز هویت شود.
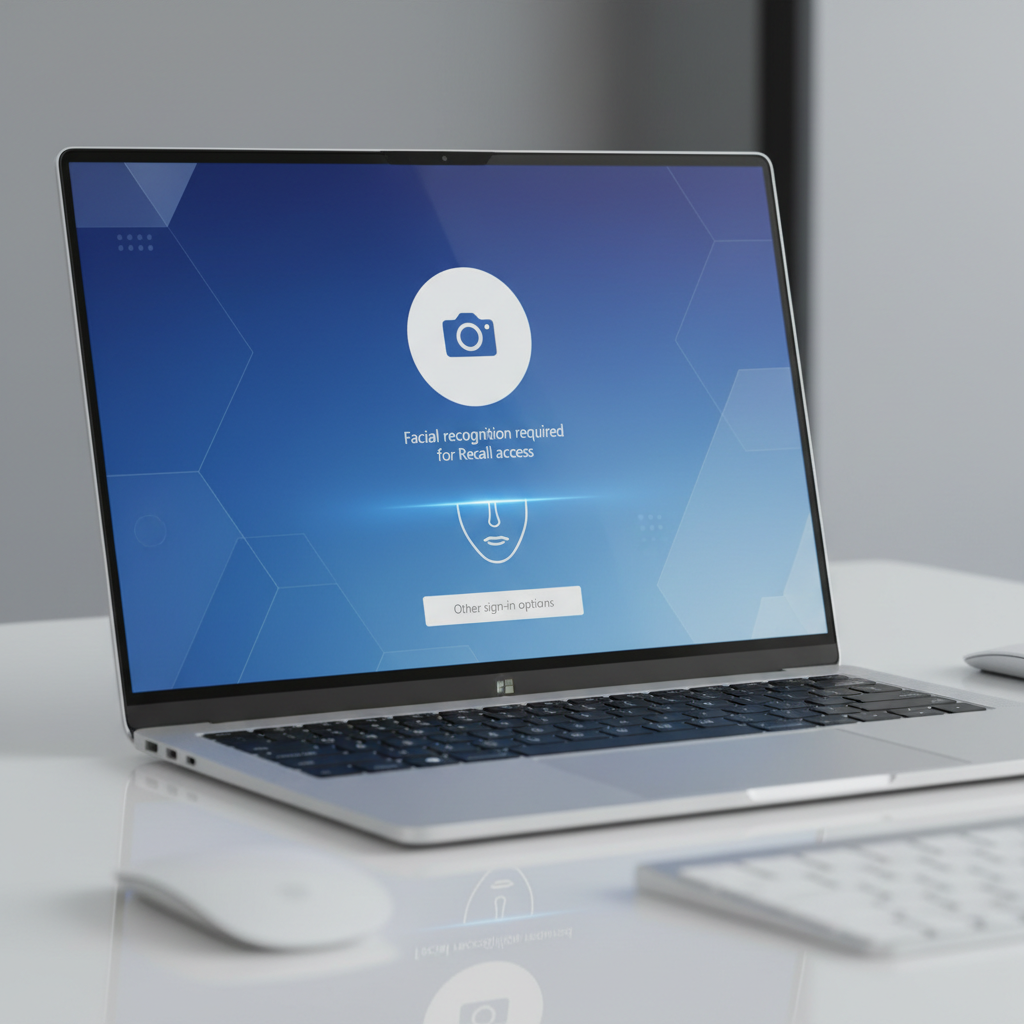
اینجا پای یک فناوری حیاتی به نام Enhanced Sign-in Security (ESS) به میان میآید. فناوری ESS از ترکیبی از سختافزار و نرمافزار برای محافظت از دادههای بیومتریک استفاده میکند:
- ایزولهسازی مبتنی بر مجازیسازی (VBS): دادههای بیومتریک (مانند نقشه سهبعدی چهره یا اثر انگشت) در یک محیط ایزوله و جدا از هسته اصلی سیستمعامل نگهداری میشوند.
- جلوگیری از دور زدن سیستم: حتی اگر یک بدافزار به سطح ادمین (Administrator) ویندوز دسترسی پیدا کند، نمیتواند به دادههای بیومتریک درون VBS Enclave دسترسی یابد.
- دسترسپذیری لحظهای (Just-in-Time Access): رمزگشایی اطلاعات Recall تنها در لحظهای انجام میشود که چهره کاربر توسط دوربین مادون قرمز (IR) تأیید شود و پس از بستن پنجره، دسترسی مجدداً قفل میگردد.
3.3. رمزنگاری کامل دادهها و پایگاه داده جستجو
پاشنه آشیل نسخه اولیه Recall، پایگاه داده SQLite بود که اطلاعات را به صورت متنباز (Plaintext) ذخیره میکرد. در معماری جدید، مایکروسافت از ترکیب TPM 2.0 (ماژول پلتفرم قابل اعتماد) و رمزنگاری دیسک استفاده کرده است.
فرایند ایمنسازی اطلاعات در نسخه جدید شامل مراحل زیر است:
- اسکرینشات گرفته شده مستقیماً به حافظه ایزوله منتقل میشود.
- پردازشگر عصبی (NPU) بدون نیاز به ارسال داده به سرورهای ابری، تصویر را تحلیل میکند.
- نتایج تحلیل (متنها، اشیاء شناسایی شده) با استفاده از کلیدهای رمزنگاری که درون محیط VBS محافظت میشوند، رمزنگاری میگردند.
- دادههای رمزنگاری شده در هارد دیسک ذخیره میشوند.
در این سناریو، کلیدهای رمزگشایی هرگز در دسترس سیستمعامل قرار نمیگیرند مگر آنکه کاربر از طریق Windows Hello احراز هویت کند. این یعنی حتی در صورت به سرقت رفتن فیزیکی لپتاپ یا کپی شدن پایگاه داده توسط هکرها، فایلها کاملاً ناخوانا و بیمصرف خواهند بود.

3.4. الزامات سختافزاری: نقش Copilot+ Hardware
ویژگی Recall بر روی هر کامپیوتری قابل اجرا نیست. مایکروسافت الزامات سختافزاری بسیار سختگیرانهای برای Copilot+ PCs در نظر گرفته است که دلیل اصلی آن، پردازش محلی هوش مصنوعی برای حفظ حریم خصوصی است.
لیست زیر ویژگیهای کلیدی سختافزار مورد نیاز را نشان میدهد:
- پردازشگر عصبی (NPU): حداقل توان پردازشی 40 ترافلاپس (TOPS) برای اجرای مدلهای هوش مصنوعی در کسری از ثانیه.
- حافظه رم: حداقل 16 گیگابایت برای تضمین عدم کندی سیستم هنگام اجرای پسزمینه مدلهای زبانی.
- حافظه ذخیرهسازی: حداقل 256 گیگابایت SSD (که حداقل 25 گیگابایت آن میتواند برای سابقه سه ماهه Recall اختصاص یابد).
- تراشه امنیتی: TPM 2.0 و پشتیبانی از معماری Secured-core PC.
«ما معتقدیم که آینده هوش مصنوعی شخصی باید به طور کامل روی دستگاه (On-Device) اجرا شود. ارسال اسکرینشاتهای شخصی به فضای ابری ناقض حریم خصوصی است. با پردازندههای جدید اسنپدراگون ایکس الیت، ما توانستیم این قدرت را به صورت محلی فراهم کنیم.» - پاوان داوولوری، مدیر بخش ویندوز و سرفیس در مایکروسافت
3.5. برنامههای مستثنی شده و فیلتر محتوا
یکی دیگر از جنبههای کلیدی طراحی مجدد، احترام به فضاهای خصوصی کاربران در حین مرور وب و تماشای محتوا است.
فیلترهای اعمال شده در نسخه جدید Recall عبارتند از:
- مرورگرهای خصوصی: هرگونه پنجرهای که در حالت InPrivate (در Edge) یا Incognito (در Chrome) باز باشد، به طور خودکار از اسکرینشات گرفتن مستثنی میشود.
- محتوای محافظت شده (DRM): فیلمها و سریالهای در حال پخش از سرویسهایی مانند Netflix یا Disney+ به دلیل قوانین کپیرایت به شکل یک صفحه سیاه در سوابق ذخیره میشوند.
- تشخیص و فیلتر رمزهای عبور: هوش مصنوعی محلی سعی میکند فیلدهای حاوی رمز عبور یا اطلاعات مالیاتی را تشخیص داده و آنها را تار (Blur) کند.
- لیست سیاه برنامهها (App Blacklisting): کاربران میتوانند به راحتی از طریق تنظیمات ویندوز، اپلیکیشنهای خاصی (مانند برنامههای بانکی یا پیامرسانهای رمزنگاری شده) را به لیست استثنائات اضافه کنند.
3.6. تاخیر در عرضه و استفاده از کانال Windows Insider
مایکروسافت به جای عجله در عرضه عمومی، رویکرد بسیار محتاطانهای را اتخاذ کرد. این ویژگی ابتدا در حلقههای آزمایشی برنامه Windows Insider قرار میگیرد.
فازهای تست و بررسی مایکروسافت:
- انتشار محدود برای تسترهای کانال Canary و Dev.
- جمعآوری بازخوردها در مورد مصرف باتری، باگهای احتمالی و اثربخشی Windows Hello.
- دعوت از محققان امنیتی مستقل برای انجام تست نفوذ (Penetration Testing) روی سیستم رمزنگاری جدید.
- انتشار نهایی در قالب یک آپدیت بزرگ ویندوز (احتمالا در اواخر 2024 یا 2025).
این چرخه بازخورد به مایکروسافت اجازه میدهد تا قبل از قرار دادن این ابزار قدرتمند در اختیار میلیونها کاربر عادی، تمام حفرههای امنیتی احتمالی را مسدود کند.
4. جداول مقایسه تخصصی
برای درک بهتر تغییرات صورت گرفته و الزامات سختافزاری، در این بخش دو جدول مقایسهای ارائه شده است.
جدول 1: مشخصات سختافزاری مورد نیاز برای Copilot+ PC
| قطعه سختافزاری | حداقل سیستم مورد نیاز | دلیل اهمیت برای ویژگی Recall و امنیت | | :--- | :--- | :--- | | پردازنده (CPU/SoC) | Snapdragon X Elite / Intel Lunar Lake / AMD Strix | معماری مدرن با قابلیت پشتیبانی یکپارچه از واحدهای پردازشگر عصبی و مدیریت بهینه انرژی. | | واحد پردازش عصبی (NPU) | حداقل 40 TOPS توان پردازشی | انجام فرآیند OCR و تحلیل تصویر به صورت 100% محلی برای جلوگیری از ارسال داده به اینترنت. | | حافظه رم (RAM) | حداقل 16 گیگابایت | نگهداری مدلهای هوش مصنوعی در حافظه سریع برای تحلیل بلادرنگ تصاویر بدون کند کردن سیستم. | | دوربین و احراز هویت | دوربین مادون قرمز (IR Camera) | الزامی برای پشتیبانی از Windows Hello ESS و باز کردن ایمن پایگاه داده رمزنگاری شده. |

جدول 2: مقایسه معماری Recall اولیه در برابر معماری جدید (بازطراحی شده)
| ویژگی / مکانیزم | معماری اولیه (معرفی در می 2024) | معماری جدید (بهبود یافته پس از انتقادات) | تاثیر بر امنیت کاربر | | :--- | :--- | :--- | :--- | | وضعیت فعالسازی | فعال به صورت پیشفرض (Opt-out) | غیرفعال به صورت پیشفرض (Opt-in) | جلوگیری از جمعآوری ناخواسته دادههای کاربران ناآگاه. | | رمزنگاری پایگاه داده | پایگاه داده SQLite بدون رمزنگاری لایه کاربر | رمزنگاری کامل متصل به VBS و TPM 2.0 | عدم امکان خواندن دادهها توسط بدافزارها و سارقان اطلاعات. | | احراز هویت هنگام استفاده | باز بودن تایملاین پس از ورود به سیستم | نیاز به تایید چهره مجدد با Windows Hello (Just-in-Time) | محافظت در برابر افرادی که فیزیکاً پشت سیستم روشن کاربر مینشینند. | | نحوه عرضه آپدیت | عرضه عمومی همراه با سختافزارهای جدید | تاخیر چند ماهه و تست عمیق در Windows Insider | کاهش چشمگیر احتمال وجود باگهای روز صفر (Zero-day). |
5. سوالات متداول (FAQ)
با توجه به پیچیدگیهای این سیستم، کاربران سوالات متعددی در خصوص نحوه عملکرد و امنیت این پلتفرم دارند. در این بخش به مهمترین سوالات پاسخ داده شده است.
1. آیا ویژگی Recall تصاویری از صفحه نمایش من را به سرورهای مایکروسافت ارسال میکند؟ خیر. یکی از اصول بنیادین در طراحی Recall این است که تمامی پردازشها و ذخیرهسازی دادهها کاملاً به صورت محلی (On-Device) انجام میشود. به لطف تراشه NPU در کامپیوترهای Copilot+، هیچ دادهای برای پردازش هوش مصنوعی به فضای ابری ارسال نمیگردد.
2. آیا میتوانم Recall را روی کامپیوتر قدیمیتر دارای ویندوز 11 نصب کنم؟ در حال حاضر خیر. این ویژگی به پردازنده عصبی (NPU) با قدرت حداقل 40 TOPS نیاز دارد. کامپیوترهای قدیمی فاقد این سختافزار هستند. اگرچه هکرها توانستهاند نسخههای اولیه را روی سختافزار قدیمی شبیهسازی کنند، اما مایکروسافت به صورت رسمی از آن پشتیبانی نمیکند و امنیت آن تضمین نمیشود.
3. اگر نخواهم از Recall استفاده کنم، آیا باز هم در پسزمینه منابع سیستم را مصرف میکند؟ خیر. با تغییر به مدل Opt-in، اگر شما ویژگی را فعال نکنید، سیستمعامل اصلاً سرویسهای مرتبط با لاگگیری و اسکرینشات را اجرا نخواهد کرد و هیچ فضایی از دیسک شما اشغال نمیشود.
4. آیا Recall رمزهای عبور و اطلاعات بانکی من را که روی صفحه میبینم ضبط میکند؟ اگرچه مایکروسافت از تکنولوژیهای هوش مصنوعی برای شناسایی و محو کردن فیلدهای حاوی رمز عبور استفاده میکند، اما این سیستم صد در صد بیخطا نیست. با این حال، استفاده از حالت وبگردی خصوصی (مانند InPrivate) باعث میشود Recall به طور کامل در آن پنجره متوقف شود.
5. چقدر فضا برای ذخیره اسکرینشاتها نیاز است و آیا میتوانم آن را مدیریت کنم؟ مایکروسافت به صورت پیشفرض 25 گیگابایت (برای دستگاههای 256 گیگابایتی) به این ویژگی اختصاص میدهد که میتواند سابقه حدود سه ماه را نگه دارد. کاربران میتوانند این مقدار را در تنظیمات ویندوز کاهش داده یا سوابق روزهای خاصی را به صورت دستی حذف کنند.
6. سازمانها و شرکتها چگونه میتوانند این ویژگی را برای کارمندان کنترل کنند؟ برای محیطهای تجاری (Enterprise)، مدیران شبکه میتوانند با استفاده از سیاستهای گروهی (Group Policy) یا ابزارهای مدیریت دستگاه موبایل (مانند Microsoft Intune)، ویژگی Recall را در سطح سازمان کاملا غیرفعال کنند.
7. تفاوت امنیت VBS (استفاده شده در آپدیت جدید) با رمزنگاری معمولی چیست؟ رمزنگاری معمولی معمولاً از کلیدهایی استفاده میکند که هنگام روشن بودن سیستم در حافظه رم (RAM) قرار میگیرند و قابل هک شدن هستند. اما فناوری VBS (Virtualization-Based Security) کلیدها را در یک محیط مجازی کاملا ایزوله و جدا از هسته ویندوز نگهداری میکند که دسترسی بدافزارها به آن تقریباً غیرممکن است.

6. نگاه به آینده
ورود کامپیوترهای مبتنی بر هوش مصنوعی (AI PCs) تازه در ابتدای راه خود قرار دارد. ویژگی Recall تنها یک نگاه اجمالی به آیندهای است که در آن دستیارهای هوش مصنوعی نه تنها با دستورات متنی ما، بلکه با درک کامل از بافتار کارهای روزمرهمان به ما کمک خواهند کرد. با این حال، اتفاقاتی که برای این ویژگی رخ داد، یک درس بزرگ برای تمام صنعت فناوری به همراه داشت: هیچ نوآوری شگفتانگیزی نباید به قیمت قربانی شدن حریم خصوصی کاربران تمام شود.
در آینده، احتمالاً شاهد گسترش پردازندههای NPU در تمامی لپتاپها و حتی کامپیوترهای دسکتاپ خواهیم بود. انتظار میرود اپل، گوگل و لینوکس نیز رویکردهای مشابهی را توسعه دهند. مایکروسافت با پیادهسازی معماری جدید VBS و الزام به احراز هویت لحظهای، استانداردی را در صنعت ایجاد کرده است که میتواند به عنوان یک الگو (Blueprint) برای طراحی نرمافزارهای مجهز به هوش مصنوعی در آینده مورد استفاده قرار گیرد.
7. جمعبندی
تصمیم مایکروسافت برای متوقف کردن موقت انتشار ویژگی Recall و بازطراحی معماری امنیتی آن، یکی از مهمترین و تحسینبرانگیزترین واکنشهای این شرکت به بازخوردهای جامعه امنیت سایبری در سالهای اخیر بوده است. تغییر مدل از پیشفرضِ فعال به یک سیستم انتخابی (Opt-in)، در کنار استفاده از فناوریهای پیشرفتهای چون رمزنگاری متصل به VBS و الزام احراز هویت با Windows Hello، نشان میدهد که مایکروسافت در حال ایجاد تعادلی حیاتی بین نوآوری بینظیر هوش مصنوعی و حفظ اصول اولیه حریم خصوصی است.
همانطور که این ویژگی فازهای آزمایشی خود را در برنامه Windows Insider طی میکند، کامپیوترهای Copilot+ پتانسیل واقعی خود را به عنوان ایمنترین و در عین حال هوشمندترین دستگاههای ویندوزی تاریخ به نمایش میگذارند. برای کاربرانی که به دنبال افزایش بهرهوری خود هستند، Recall اکنون نه یک نقطه ضعف امنیتی، بلکه یک ابزار قدرتمند و قابل اعتماد محسوب میشود.
منابع و مراجع
- Microsoft Overhauls Copilot+ PC Recall Feature with Security Improvements - Analysis and Updates — Microsoft Blog
- Microsoft Overhauls Copilot+ PC Recall Feature with Security Improvements - Analysis and Updates — Microsoft Tech Community
- Microsoft Overhauls Copilot+ PC Recall Feature with Security Improvements - Analysis and Updates — The Verge
- Microsoft Overhauls Copilot+ PC Recall Feature with Security Improvements - Analysis and Updates — Ars Technica
- Microsoft Overhauls Copilot+ PC Recall Feature with Security Improvements - Analysis and Updates — ZDnet
آیا این مقاله برای شما مفید بود؟
بازخورد شما به ما کمک میکند محتوای بهتری تولید کنیم